 0498 70 98 60
WordPress-site verstuurt spam: de verzending stoppen en weer betrouwbaar mailen
Je offertes komen niet meer aan bij klanten, er stapelen zich tientallen onbestelbaarheidsberichten op in je inbox en je hostingprovider mailt je over een ongebruikelijk aantal verzonden berichten: alles wijst erop dat je WordPress-site spam verstuurt zonder dat jij daarvoor hebt gekozen. Dat is meer dan een ergernis, want je reputatie als afzender en het vertrouwen van je relaties staan op het spel.
Référenceur, een online marketingbureau uit België en Luxemburg, helpt zzp’ers, mkb-bedrijven en stichtingen om de herkomst van die berichten te vinden, de site op te schonen en hun domein weer een e-mailomgeving te geven die ontvangende mailservers accepteren. Lees ook hoe we een gehackte WordPress-website herstellen.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
Dit artikel maakt onderscheid tussen wat je zelf kunt controleren, wat bij je hostingprovider hoort en welke reacties het incident juist verlengen. Met de gratis beveiligingsscan op deze pagina krijg je ook een eerste indruk.
Symptomen die verdachte verzendingen verraden
Het alarm komt zelden van WordPress zelf. Het zijn je contacten die je een verdacht bericht met jouw domeinnaam laten zien, of je eigen e-mails die in de spammap belanden. Lees de onbestelbaarheidsberichten (bounces) aandachtig: daarin staat vaak welke blokkeerlijst verantwoordelijk is.
- Een weigering die een blokkeerlijst noemt, bijvoorbeeld de code 550 5.7.606-649 ‘banned sending IP’ van Microsoft.
- Een bericht van de hostingprovider over een overschreden verzendlimiet of het opschorten van de e-mail op het account.
- Honderden retourberichten aan ontvangers die je helemaal niet kent.
- Massale registraties of formulieren vol links, soms in alle talen van je site.
Drie mogelijke oorzaken, drie verschillende aanpakken
Eerste scenario: er is een kwaadaardig PHP-bestand op de server gezet, vaak in de media-map, in een nepplug-in of in een verlaten thema. Dat script roept direct de PHP-functie mail() aan, zonder via je formulieren te gaan.
Tweede scenario: een gezond formulier dat wordt misbruikt. Een contactformulier dat een kopie naar de bezoeker stuurt, een registratie die voor iedereen openstaat of de pagina ‘Wachtwoord vergeten’ dienen als doorgeefluik voor bots. Meertalige sites lopen meer risico, omdat elke taalversie vaak een eigen formulier heeft dat beveiligd moet worden.
Derde scenario, niet te verwarren met de andere twee: een gehackte mailbox waarvan het wachtwoord is uitgelekt. De site heeft er dan niets mee te maken, en je e-mailprovider moet ingrijpen.
Stoppen, bewaren, opschonen: de volgorde van de ingreep
Een verwijdering van een blokkeerlijst aanvragen terwijl de bron nog actief is, heeft geen zin: het IP-adres of het domein staat binnen een paar uur weer op de lijst. De volgorde is belangrijk.
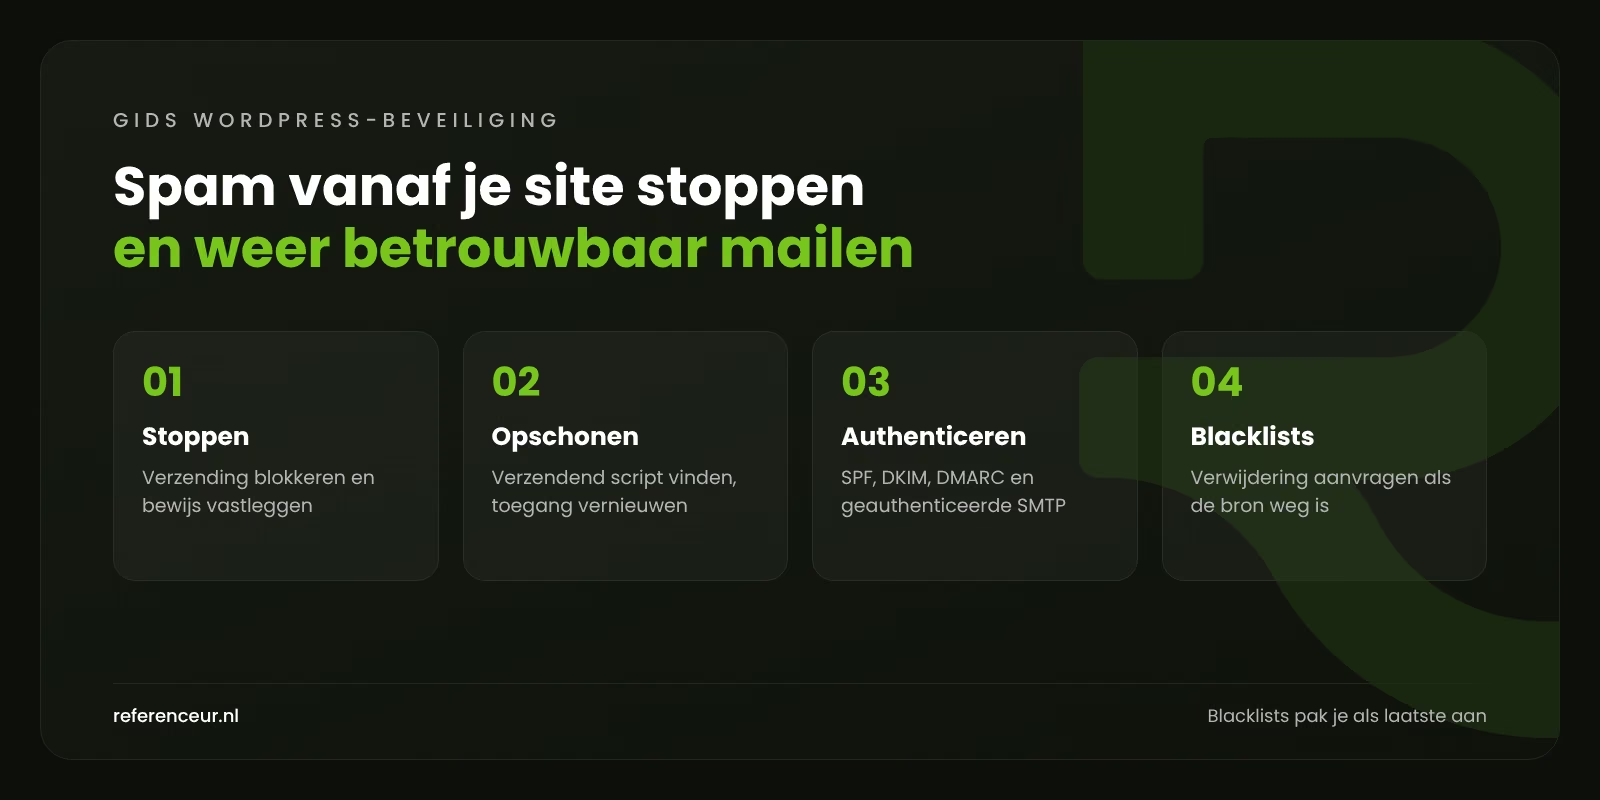
- Verzending blokkeren: vraag de hostingprovider de e-mail van het account op te schorten of zet een onderhoudspagina neer.
- Bewijs vastleggen: kopieer de site, de database en de toegangs-, fout- en maillogs voordat je iets verwijdert.
- Het verzendende bestand vinden: de header
X-PHP-Originating-Scriptof het PHP-logmail.log, die de hostingprovider kan inschakelen, wijzen het script aan datmail()aanroept. - De integriteit van de kern en de plug-ins controleren en daarna PHP-bestanden opsporen die tussen de media zijn beland.
- Toegang vernieuwen: beheerders, SFTP, de database, mailboxen en de beveiligingssleutels in
wp-config.php. - ‘Nulled’ versies van plug-ins of thema’s verwijderen en vervangen door de officiële versies.
wp core verify-checksums
wp plugin verify-checksums --all
find wp-content/uploads -name "*.php"
wp cron event list
Het laatste commando toont de geplande taken: een onbekend event kan de verzending elk uur opnieuw starten. De controle van plug-ins dekt alleen die uit de directory van WordPress.org; een commerciële plug-in vergelijk je met het archief van de maker. Controleer daarna ook de lijst met beheerders en verwijder accounts die niemand herkent.
Je domein authenticeren met SPF, DKIM en DMARC
Deze DNS-records houden geen script tegen dat op je server is geïnstalleerd. Ze voorkomen wel dat anderen je domein misbruiken en geven de mailservers van je klanten vertrouwen. SPF geeft aan welke servers namens jou mogen versturen, DKIM ondertekent elk bericht en DMARC bepaalt wat er gebeurt met berichten die de controle niet doorstaan.
De richtlijnen van Google voor afzenders verplichten iedereen tot SPF of DKIM, en wie meer dan 5.000 berichten per dag naar Gmail stuurt tot alle drie. Google vraagt ook om het spampercentage in Postmaster Tools onder 0,3 procent te houden.
Begin met DMARC in observatiemodus (p=none) met een adres voor rapporten. Heb je al je legitieme bronnen in beeld (site, e-mail, nieuwsbrieftool, factuursoftware), ga dan stap voor stap naar quarantine en daarna naar reject.
Versturen via geauthenticeerde SMTP en formulieren afschermen
De functie wp_mail() leunt op de bibliotheek PHPMailer, die standaard de PHP-functie mail() gebruikt: het bericht vertrekt vanaf de webserver, zonder sterke authenticatie.
Kies liever voor geauthenticeerde SMTP (je zakelijke e-mail of een transactionele mailservice, bij voorkeur gehost in de EU), met een eigen adres en een versleutelde verbinding. Een SMTP-plug-in of de hook phpmailer_init, beschreven op developer.wordpress.org, regelt die instelling. Vraag je hostingprovider daarna of mail() voor je account kan worden beperkt.
Voor de formulieren: een honeypotveld of anti-botcontrole op elke taalversie, geen automatische kopie meer naar de bezoeker, een limiet op het aantal verzendingen en de open registratie uitschakelen via Instellingen > Algemeen als je die niet gebruikt.
Domein op een blacklist: verwijdering aanvragen bij de juiste partij
Pas na het opschonen en het wijzigen van de toegang pak je een domein op een blacklist of een geblokkeerd IP-adres aan. Elke lijst heeft een eigen procedure, en het onbestelbaarheidsbericht vertelt je welke.
| Waar zit de blokkade | Bericht of signaal | Aanpak |
|---|---|---|
| Spamhaus | Weigering met verwijzing naar een Spamhaus-lijst voor het IP-adres of het domein | Controleren en aanvragen via check.spamhaus.org; een SBL-vermelding loopt via de hostingprovider |
| Microsoft, geblokkeerd IP-adres | 550 5.7.606-649 ‘banned sending IP’ | Verwijderingsportaal sender.office.com, één IP-adres per aanvraag |
| Microsoft, geblokkeerde afzender | 550 5.7.511 ‘banned sender’ | Het volledige bericht en het IP-adres mailen naar [email protected] |
| Gmail | Berichten geweigerd of als spam aangemerkt | Reputatie volgen in Postmaster Tools en de richtlijnen voor afzenders toepassen |
| Gedeelde server van je hostingprovider | E-mail opgeschort voor het hele account | Bewijs van de opschoning aanleveren en vragen om deblokkering |
Doe één aanvraag per lijst, pas als de bron is verwijderd: herhaalde aanvragen terwijl de spam doorgaat, vertragen de verwijdering.
Gelekte gegevens: AVG, meldplicht en aangifte
Hebben de verzendingen klantgegevens blootgesteld, bijvoorbeeld formulierberichten die in de database staan, dan kan de AVG je verplichten het datalek zo mogelijk binnen 72 uur te melden bij de Autoriteit Persoonsgegevens, tenzij het waarschijnlijk geen risico oplevert (artikel 33). Bij een hoog risico moet je de betrokkenen informeren (artikel 34). Dit is geen juridisch advies.
Ontvangen je klanten frauduleuze berichten uit jouw naam, waarschuw hen dan rustig en feitelijk en adviseer hen niet op links te klikken. Bij fraude of afpersing kun je aangifte doen bij de politie.
Je verzending analyseren via videogesprek
Référenceur heeft geen kantoor in Nederland, en dat merk je niet: alles gebeurt via videogesprekken, in dezelfde tijdzone, zonder te wachten op een afspraak ter plaatse. In een kick-offsessie ontleden we samen je onbestelbaarheidsberichten.
Via schermdeling lopen we logs, DNS en verzendinstellingen na, met een Nederlandstalig verslag. Een opgenomen training helpt je daarna met de formulieren, en een maandelijks overleg volgt de reputatie van je domein.
Hardening van WordPress en goed bijgehouden updates beperken daarna de kans op herhaling. Wil je je site meteen op een gezonde basis zetten? Lees meer over een website laten maken.
WordPress-site verstuurt spam: veelgestelde vragen
Moet de hele site offline?
Niet per se, maar als je WordPress-site spam verstuurt, moet de verzending direct stoppen. Vraag de hostingprovider de e-mail van het account te blokkeren of zet een onderhoudspagina neer. Maak eerst een kopie van de site en de logs: die dient als bewijs en helpt het bestand of formulier te vinden dat het probleem veroorzaakt.
Staat mijn domein op een blacklist of alleen mijn IP-adres?
Het onbestelbaarheidsbericht vermeldt dat vaak: een geblokkeerd IP-adres treft alle sites op dezelfde gedeelde server, terwijl een domein op een blacklist je volgt, ook als je van hostingprovider wisselt. Met checktools zoals check.spamhaus.org test je beide. De verwijderingsprocedure verschilt, dus het is belangrijk precies te weten wat er op de lijst staat.
Houdt DMARC op reject de spam tegen?
Nee. DMARC beschermt je domein tegen misbruik door servers van anderen, maar een script op je eigen hosting kan berichten maken die de controles doorstaan. Je moet de site dus eerst opschonen en de toegang wijzigen. Daarna blijft DMARC heel nuttig: de rapporten laten snel zien of er weer verdachte verzendingen opduiken.
Wat vraag ik mijn hostingprovider na een opschorting?
Vraag om de maillogs van de periode, de naam van het script dat de PHP-functie mail aanriep (als de betreffende header actief was) en de lijst met recent gewijzigde bestanden. Vraag ook naar de voorwaarden voor heractivering. Staat je domein op een blacklist, stuur je hostingprovider dan daarna een schriftelijke samenvatting van de genomen maatregelen.
Kan mijn meertalige formulier zonder hack worden misbruikt?
Ja. Een formulier dat een kopie naar het ingevulde adres stuurt, laat bots onbekenden mailen zonder dat er ook maar één bestand is besmet. Op een site in het Nederlands, Engels en Duits moet elke versie beveiligd zijn: honeypotveld of anti-botcontrole, een verzendlimiet en geen automatische kopie. Controleer voor de zekerheid toch de integriteit van de bestanden.
Moet ik de Autoriteit Persoonsgegevens of mijn klanten inlichten?
Dat hangt af van de getroffen gegevens. Kunnen persoonsgegevens zijn ingezien of misbruikt, dan schrijft de AVG een melding bij de AP binnen 72 uur voor, tenzij een risico onwaarschijnlijk is, en bij een hoog risico moet je de betrokkenen informeren. Leg het incident in elk geval vast in je datalekregister. Raadpleeg voor jouw situatie de AP of een jurist.
Hoe voorkom ik dat mijn WordPress-site opnieuw spam verstuurt?
Verstuur via geauthenticeerde SMTP, beveilig elk formulier, voer updates direct uit en verwijder plug-ins die je niet gebruikt. Bewaar back-ups buiten de server en lees je DMARC-rapporten. Met goed onderhoud zie je een ongewone stijging van het aantal verzendingen voordat blokkeerlijsten je domein straffen.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Worden je e-mails door de mailservers van je klanten geweigerd? Référenceur is een online marketingbureau uit België en Luxemburg met Nederlandse teksten en rapporten van native speakers: vraag een gratis analyse aan, dan bekijken we samen de onbestelbaarheidsberichten, je verzendinstellingen en de staat van je WordPress-site en leggen we de volgorde van opschonen en beveiligen vast.