 0498 70 98 60
Kwaadaardige redirect in WordPress: de omleiding ontmaskeren en uitschakelen
Een kwaadaardige redirect in WordPress stuurt een deel van je bezoekers door naar een onlinecasino, een neploterij of een pagina die om bankgegevens vraagt, terwijl jij vanaf je bureau een keurige site ziet. Dat verschil kost je veel: de ondernemer denkt dat de klant zich vergist, de klant vermoedt dat het bedrijf zijn domein heeft laten verslonzen.
Référenceur is een online marketingbureau uit België en Luxemburg dat mkb-bedrijven, zzp’ers en stichtingen helpt om de redirect te reproduceren, de bron te vinden en de site weer op orde te brengen, zonder dat er iemand hoeft te reizen. Hier lees je waarom deze hack aan de beheerder voorbijgaat, hoe je hem zelf aantoont en waar de code zich verstopt.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
Ook vreemde pagina’s in Google, een onbekende beheerder of geweigerde e-mails kunnen op een hack wijzen. Met de gratis scan op deze pagina krijg je een eerste beeld van je domein.
Als je WordPress-site alleen bepaalde bezoekers doorstuurt
Stuurt je WordPress-site bezoekers onregelmatig door naar een andere site, dan is het bijna nooit een bug. De geïnjecteerde code kiest zijn doelwitten zo dat de eigenaar er niets van merkt, soms maandenlang.
De gebruikelijke criteria zijn de herkomst van het bezoek (een klik vanuit Google of een social medium), het type apparaat (alleen smartphones) en het ontbreken van een WordPress-sessiecookie, wat betekent dat de bezoeker niet is ingelogd. Sommige scripts slaan maar één keer per persoon toe, wat het reproduceren flink bemoeilijkt.
Google rekent deze praktijken tot de misleidende redirects in zijn spambeleid en geeft aan dat gehackte code kan doorsturen op basis van referrer, user-agent of apparaat. Search Console kent zelfs een aparte handmatige actie voor misleidende redirects op mobiel.
De omleiding stap voor stap reproduceren
Voordat je de code gaat zoeken, moet je het probleem aantonen op een manier die je kunt herhalen. Noteer bij elke test het tijdstip, het apparaat, de browser, de taal van de pagina en het adres waarop je uitkomt: die details sturen de zoektocht direct de goede kant op.
- Privévenster op een computer, zonder WordPress-sessie: eerst het adres intypen, daarna via een zoekopdracht in Google.
- Smartphone via 4G of 5G, niet via de wifi van het bedrijf, en dan in de zoekresultaten op je site klikken.
- Elke taalversie van een meertalige site, want het script kan zich op één taal richten.
- URL-inspectie in Search Console: de livetest toont de pagina zoals Googlebot die ontvangt.
- Het transparantierapport van Google, om te zien of Safe Browsing je domein al markeert.
curl -sI -A "Mozilla/5.0 (Linux; Android 14; Pixel 8)" -e "https://www.google.nl/" https://www.jouwdomein.nl/Dit commando bootst een mobiele bezoeker na die via Google binnenkomt en toont alleen de HTTP-headers. Een regel Location die naar een onbekend domein wijst, verraadt een redirect aan serverzijde. Een redirect in JavaScript zie je alleen in de volledige broncode of in de ontwikkelaarstools van de browser.
Waar een kwaadaardige redirect zich verstopt
Dezelfde redirect wordt vaak vanaf meerdere plekken tegelijk aangestuurd, en daarom mislukken veel opschoonacties. Dit zijn de schuilplaatsen die je systematisch nagaat.
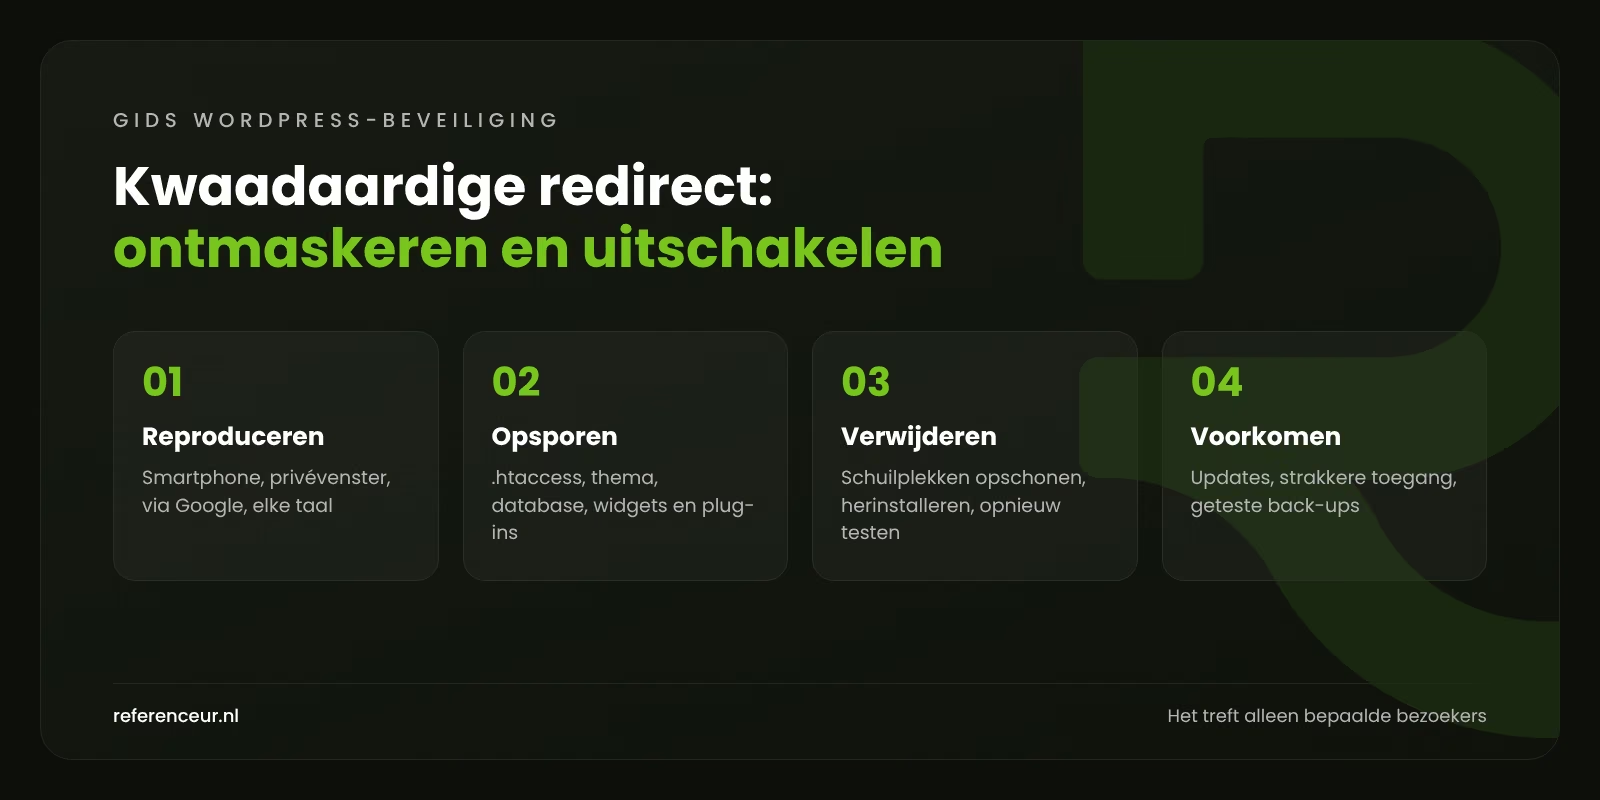
| Plek | Verraderlijk signaal | Controlemethode |
|---|---|---|
| .htaccess-bestanden | RewriteCond op HTTP_REFERER of HTTP_USER_AGENT, gevolgd door een regel naar een extern domein | Op deze variabelen zoeken in alle .htaccess-bestanden, ook in submappen |
| Geïnjecteerde scripts | Versluierd JavaScript in de header, de footer of een .js-bestand van het thema | De broncode lezen die in een privévenster wordt geserveerd |
| Tabel wp_options | siteurl of home gewijzigd, een optie die een extern script laadt | De opties controleren, en de instellingen van plug-ins voor code-invoeging |
| Inhoud en widgets | Scripttag in een bericht, een pagina of een HTML-blok | Zoeken naar scripttags in wp_posts en in de widgets |
| Plug-ins, mu-plugins, thema | PHP-bestand dat het apparaat of de herkomst van de bezoeker test | Controlesommen via WP-CLI en vergelijking met het originele thema |
grep -rn -e "HTTP_REFERER" -e "HTTP_USER_AGENT" --include=".htaccess" .
wp option get siteurl
wp option get home
In de hoofdmap van de site toont de eerste regel de verdachte voorwaarden in elk .htaccess-bestand. De twee WP-CLI-commando’s tonen de adressen die WordPress gebruikt. Die moeten exact overeenkomen met je domein, inclusief protocol.
De code verwijderen en voorkomen dat hij terugkomt
Begin met een volledige kopie van de bestanden en de database, opgeslagen buiten de server, zodat je bewijs hebt en terug kunt als dat nodig is. Zet geen oude back-up terug zolang je niet weet wanneer het probleem is ontstaan: die kan het script al bevatten.
Vervang elk aangetast .htaccess-bestand door het blok ‘Basic WP’ uit de WordPress-documentatie en neem alleen regels over die je begrijpt. Verwijder de scripts uit de inhoud, de widgets en de opties en installeer daarna de kern, de plug-ins en het thema opnieuw vanuit de officiële bronnen.
Zoek vervolgens de ingang: PHP-bestanden in wp-content/uploads, onbekende beheerders, verdachte cron-taken. Genereer daarna nieuwe beveiligingssleutels, zodat sessies die nog openstaan worden gesloten.
Herhaal ten slotte dezelfde tests als aan het begin, op dezelfde apparaten. Komt de redirect na een paar uur terug, dan wijst dat bijna altijd op een geplande taak of een vergeten bestand dat de code opnieuw schrijft.
Updates, back-ups en je bezoekersstatistieken
De meeste van deze hacks maken misbruik van een verouderde plug-in, een oud thema of een PHP-versie die niet meer wordt ondersteund. Voer de updates van alle onderdelen uit en controleer of je PHP-versie nog beveiligingsupdates krijgt.
Scherp de toegang aan met tweestapsverificatie, unieke wachtwoorden en het verwijderen van accounts van vroegere dienstverleners. Plan back-ups buiten de server en test ze door ze echt terug te zetten. Tonen Google of de browsers een waarschuwing, dan vraag je na de opschoning een nieuwe beoordeling aan via Search Console.
Houd ten slotte je statistieken in de gaten: een plotselinge daling van mobiele sessies of van de tijd op landingspagina’s vanuit Google kan een redirect verraden nog voordat een klant hem meldt. Goed ingerichte webanalyse werkt dan als alarmsysteem.
Diagnose en opschoning via videogesprek
Een redirect diagnosticeer je bij voorkeur op afstand, omdat je je in een externe bezoeker moet verplaatsen. In een kick-offgesprek via video reproduceren we het probleem samen met schermdeling en verzamelen we de toegang die nodig is.
Het opsporen en verwijderen van de code gebeurt daarna met tijdelijke toegang, die aan het eind van de ingreep wordt ingetrokken. Je krijgt een verslag van de opgeschoonde plekken en het waarschijnlijke lek, plus een korte opgenomen training om de tests zelf te herhalen.
Een maandelijks overleg kan daarna updates en back-ups bewaken, en we werken in dezelfde tijdzone als jij. Op onze pagina over het herstel van een gehackte WordPress-website lees je hoe de volledige ingreep verloopt.
Kwaadaardige redirect in WordPress: veelgestelde vragen
Waarom treft de redirect alleen smartphones?
Veel scripts lezen de user-agent en richten zich alleen op mobiele bezoekers, die talrijker zijn en minder vaak door beheerders worden gecontroleerd. Test via mobiele data, niet via de wifi van het bedrijf, en ga via een zoekopdracht in Google. Dit gedrag is typerend voor een redirect in het .htaccess-bestand of in een geïnjecteerd script.
Mijn site stuurt alleen bezoekers vanuit Google door: is dat een hack?
Vrijwel zeker. Als je WordPress-site alleen bezoekers die via Google komen naar een andere site stuurt, controleert er code de referrer om zich voor de eigenaar te verbergen. Je klanten lopen het risico op oplichting, en Google kan een waarschuwing tonen of een handmatige actie opleggen. Behandel het als een inbraak, niet als een verkeerde instelling.
Kan een plug-in voor redirects de oorzaak zijn?
Ja, op twee manieren. Een gehackte beheerder kan regels hebben toegevoegd in een legitieme plug-in: loop alle redirects daarin na. Een kwetsbare plug-in kan ook als ingang hebben gediend. Controleer in beide gevallen de regels, werk de plug-in bij of vervang hem en kijk daarna de lijst met beheerdersaccounts na.
Lost een ander thema het probleem op?
Zelden: de code zit vaak in het .htaccess-bestand, de database, een plug-in of een must-use-bestand, die los van het thema actief zijn. Een ander thema kan het symptoom zelfs tijdelijk maskeren en de indruk wekken dat het is opgelost. Zoek liever de exacte bron en installeer daarna het originele thema van de maker opnieuw.
Mijn hostingprovider zegt dat de server schoon is: wat nu?
De server kan schoon zijn terwijl de WordPress-installatie dat niet is, want de hostingprovider bewaakt de infrastructuur, niet jouw bestanden. Stuur je gedocumenteerde tests mee en vraag om de toegangslogs. Die gegevens maken het veel makkelijker om een redirect op te sporen die maar af en toe optreedt.
Moet ik klanten waarschuwen die zijn doorgestuurd?
Vroeg de pagina waarop ze uitkwamen om inloggegevens, een betaling of een download, waarschuw je klanten dan rustig en feitelijk en adviseer hen de ingevoerde wachtwoorden te wijzigen. Zijn persoonsgegevens die je site verwerkt gelekt, dan kan de AVG een melding bij de Autoriteit Persoonsgegevens verplicht maken. Dit is geen juridisch advies: laat je bij twijfel adviseren.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Komen sommige bezoekers op een onbekende site terecht? Référenceur is een online marketingbureau uit België en Luxemburg met Nederlandse teksten en rapporten van native speakers: vraag een gratis analyse aan, dan reproduceren we de omleiding samen via schermdeling en maken we een plan om haar blijvend te verwijderen.