 0498 70 98 60
Kwetsbare WordPress-plug-in: ruim op voordat een lek wordt misbruikt
Tafelreserveringen, een meertalig formulier, betalen met iDEAL, een fotogalerij: elke functie van je site draait op code die iemand anders heeft geschreven. Toch is één kwetsbare WordPress-plug-in genoeg om alles bloot te leggen, want die draait met dezelfde rechten als WordPress zelf.
Référenceur, een online marketingbureau uit België en Luxemburg, helpt zzp’ers, mkb-bedrijven en stichtingen om orde te scheppen in hun plug-ins en thema’s: een inventaris met toelichting, een selectie van risicovolle onderdelen en een vervangingsplan, besproken via video met jou of je webbouwer. Hieronder lees je de aanpak, stap voor stap.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
Een kwetsbare WordPress-plug-in: de schakel die de hele site openzet
Een plug-in staat nooit op zichzelf. Hij leest de database, maakt pagina’s aan, verwerkt formulieren en kan bestanden wegschrijven. Een lek in een uploadfunctie, een SQL-injectie of een manier om hogere rechten te krijgen geeft een aanvaller dus veel meer dan alleen die ene functie.
De officiële documentatie ‘Hardening WordPress’ noemt verouderde software een van de gebruikelijke aanvalsroutes. De OWASP Top 10 van 2025 wijdt bovendien een hele categorie aan zwakke plekken in de softwareketen: weten welke componenten je gebruikt, waar ze vandaan komen en welke lekken ze hebben.
Het gevaarlijkste moment komt vaak direct na de publicatie van een patch. Het lek is dan openbaar en bots zoeken massaal naar sites die nog op de oude versie draaien.
De valkuil van een nulled WordPress-thema
Een nulled WordPress-thema is een premiumthema of -plug-in waarvan de licentiecontrole is verwijderd en dat daarna op downloadsites wordt verspreid. Dat lijkt een mooie besparing, maar niemand weet wat er aan de code is toegevoegd voordat die online kwam.
Zulke bestanden worden regelmatig gebruikt om achterdeuren, spamlinks of verborgen beheerdersaccounts te installeren. Bovendien krijgen ze nooit de updates van de maker: zelfs een bestand dat schoon is gebleven, wordt kwetsbaar zodra het eerste lek in de officiële versie is gedicht.
WordPress raadt duidelijk af om thema’s of plug-ins uit onbetrouwbare bronnen te installeren. Vind je een nulled thema op je site, dan is vervangen niet genoeg. Beschouw de site als gehackt en laat de malware verwijderen; op onze pagina over een gehackte WordPress-website lees je hoe we dat aanpakken.
Breng je plug-ins in kaart
Elke beveiligingsslag begint met een inventaris. Die maak je zelf vanuit het scherm Plug-ins of je laat het aan je webbouwer over, in vier stappen:
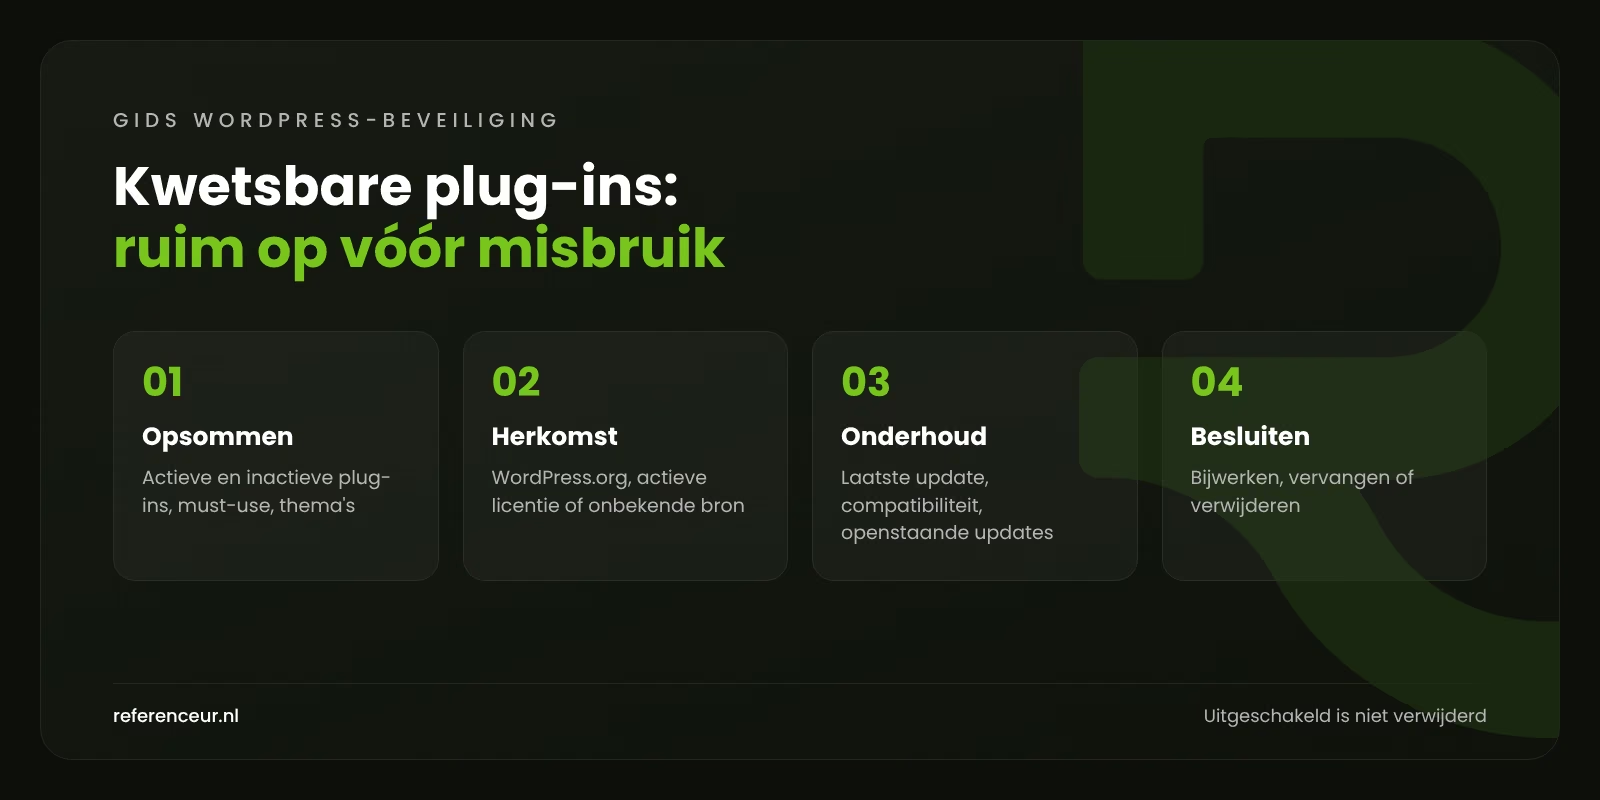
- Alles opsommen: actieve en inactieve plug-ins, must-use-plug-ins, het hoofdthema en het childthema.
- De herkomst nagaan: de officiële map op WordPress.org, een maker met een actieve licentie of een onbekende bron.
- Het onderhoud beoordelen: laatste update, opgegeven compatibiliteit en openstaande updates.
- Een besluit nemen: houden en bijwerken, vervangen of verwijderen.
Met WP-CLI geven drie officiële commando’s het volledige beeld: de staat van elke plug-in met status en datum van de laatste update in de officiële map, een vergelijking van de bestanden met de checksums van WordPress.org en de lijst met thema’s.
wp plugin list --fields=name,status,version,update,wporg_status,wporg_last_updated
wp plugin verify-checksums --all
wp theme list
In de officiële map zijn twee meldingen een waarschuwing. De eerste zegt dat een plug-in niet is getest met de laatste drie hoofdversies van WordPress en misschien niet meer wordt onderhouden. De tweede zegt dat de plug-in is gesloten en niet meer te downloaden is.
Een uitgeschakelde plug-in staat nog steeds op de server en de bestanden kunnen nog rechtstreeks worden aangeroepen. De regel uit de officiële hardeningdocumentatie is helder: wat je niet gebruikt, verwijder je.
Lekken in de gaten houden: CVE’s, makers en het NCSC
Openbare lekken krijgen een CVE-nummer en worden opgenomen in de National Vulnerability Database (NVD). Beveiligingsbedrijven houden daarnaast databases bij die specifiek over WordPress gaan en de lekken per plug-in en per versie rangschikken.
In Nederland publiceert het Nationaal Cyber Security Centrum (NCSC) beveiligingsadviezen over belangrijke kwetsbaarheden. Voor een mkb-bedrijf loont het vooral om bij elke update de changelog te lezen: staat er ‘security fix’ in, installeer de update dan snel. De tabel hieronder vertaalt de meest voorkomende situaties naar besluiten:
| Situatie | Waarom het riskant is | Advies |
|---|---|---|
| Beveiligingsupdate staat klaar voor de reserveringsmodule van een restaurant | Openbaar lek, geautomatiseerd misbruik | Back-up maken en meteen bijwerken |
| Vertaalplug-in niet getest met de laatste drie hoofdversies | Onderhoud waarschijnlijk gestopt | De maker benaderen, een alternatief voorbereiden |
| Plug-in gesloten in de officiële map | Er komen geen patches meer | Overstappen op een onderhouden oplossing |
| Betaalplug-in met verlopen premiumlicentie | Updates geblokkeerd voor een gevoelige functie | Licentie verlengen of vervangen |
| Thema gekocht op een dubieuze downloadsite | Aangepaste code, mogelijke achterdeur | Volledige scan, opschonen, officiële versie |
| Oud formulier dat al jaren uitgeschakeld is | Misbruikbare code zonder enig nut | Verwijderen na een back-up |
Een onderdeel vervangen zonder de site te breken
Maak vóór elke ingreep een volledige back-up van bestanden en database, buiten de server opgeslagen, en controleer of je die kunt terugzetten.
Test de vervanging daarna op een testomgeving (staging): instellingen exporteren, de oude plug-in uitschakelen, de nieuwe configureren en de formulieren en belangrijkste pagina’s in elke taal controleren. Werkt alles, dan herhaal je de procedure op de live site en verwijder je de oude plug-in.
Sinds WordPress 5.5 zet je automatische updates per plug-in aan, en na elke geslaagde of mislukte update stuurt WordPress een e-mail. Schakel ze in voor eenvoudige onderdelen en houd zelf de controle over alles wat met betalingen te maken heeft.
Ook de PHP-versie telt mee: volgens php.net krijgt versie 8.2 na 31 december 2026 geen beveiligingsupdates meer, terwijl 8.4 en 8.5 actief worden onderhouden. Een plug-in die de overstap naar een nieuwere versie tegenhoudt, is een signaal om hem te vervangen.
Vul dit aan met de hardening die WordPress aanbeveelt, waaronder de regel define( 'DISALLOW_FILE_EDIT', true ); in wp-config.php.
Een plug-in-audit via videogesprekken
De audit verloopt volledig op afstand: een kick-off om de rol van elke functie te begrijpen, daarna een doorloop via schermdelen van het scherm Plug-ins en het dashboard van je hosting. Je houdt je eigen toegang en ziet elk besluit tot stand komen.
Daarna krijg je een schriftelijk opruimplan, een opgenomen training om veilig bij te werken en desgewenst een maandelijks onderhoudsoverleg.
Heeft een onmisbare functie geen onderhouden alternatief meer? Dan kan maatwerk die vervangen door code die je zelf in de hand hebt. En is de site al misbruikt, dan lees je op onze pagina over het herstel van een gehackte WordPress-website hoe we het volledig overnemen.
Kwetsbare WordPress-plug-ins: je vragen
Hoe weet ik of een geïnstalleerde plug-in een bekend lek heeft?
Kijk eerst in het scherm Plug-ins: een openstaande update kan een patch bevatten die in de changelog wordt genoemd. Zoek daarna de naam van de plug-in op in de NVD of een WordPress-kwetsbaarhedendatabase en lees de adviezen van het NCSC. Een geautomatiseerde scanner waarschuwt je zodra er een kwetsbare plug-in wordt gevonden.
Is een uitgeschakelde plug-in nog een risico?
Ja. De bestanden staan nog op de server en sommige lekken zijn te misbruiken door die bestanden rechtstreeks aan te roepen, ook als de plug-in niet actief is. Omdat je hem bij updates ook makkelijk over het hoofd ziet, kun je hem na een back-up beter verwijderen dan jarenlang laten staan.
Kan ik een nulled thema opschonen en houden?
Dat raden we af. Ook na een scan is niet zeker dat alle toegevoegde code is gevonden, en het bestand krijgt nooit de patches van de maker. Koop de officiële licentie of kies een alternatief, en schoon daarna de site op: een geïnstalleerd nulled thema betekent vaak dat er al een achterdeur bestaat.
Mijn vertaalplug-in wordt niet meer onderhouden. Wat nu?
Op een meertalige site raakt die plug-in elke pagina, dus wissel niet zomaar. Ga na of een onderhouden alternatief je vertalingen kan importeren, test de migratie op een testomgeving en controleer de URL’s van elke taal om je posities in Google te behouden. Houd de site in de tussentijd extra goed in de gaten.
Moet ik overal automatische updates aanzetten?
Niet per se. Ze zijn geschikt voor eenvoudige, goed onderhouden plug-ins, omdat de tijd tussen de publicatie van een patch en de installatie korter wordt. Voor een WooCommerce-webwinkel of plug-ins die sterk van elkaar afhangen, kies je beter voor een update die eerst op een testomgeving is getest, altijd na een gecontroleerde back-up.
Hoeveel plug-ins kan een site veilig hebben?
Daar bestaat geen magisch getal voor: één slecht onderhouden plug-in is riskanter dan twintig degelijke, bijgewerkte plug-ins. Kijk per onderdeel naar noodzaak, herkomst en onderhoud. Toch geldt: minder plug-ins betekent minder code om te bewaken en een kleiner aanvalsoppervlak.
Op wiens naam moeten premiumlicenties staan?
Bij voorkeur op naam van je bedrijf of stichting, niet op die van het bureau dat de site heeft gebouwd. Vraag om een lijst met de licenties, de houder en de vervaldatum: zo lopen de updates door als je van webbouwer wisselt. Een verlopen licentie blokkeert patches en maakt van het onderdeel langzaam een kwetsbare plug-in.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Lijkt je lijst met plug-ins op een rommelzolder? Référenceur is een online marketingbureau uit België en Luxemburg, met Nederlandse teksten van native speakers en begeleiding volledig op afstand. Vraag een gratis analyse aan: in een videogesprek van 20 minuten lopen we je lijst samen door en bepalen we wat je moet bijwerken, vervangen of verwijderen.