 0498 70 98 60
WordPress-site gehackt, wat nu? Het stappenplan in 8 stappen
Je homepage stuurt bezoekers door naar een nepwinactie, Google toont een rode waarschuwing of je hostingprovider heeft je account vannacht geblokkeerd. Je WordPress-site is gehackt: wat doe je als eerste? Dit stappenplan helpt je door de eerste uren heen, zodat je de schade beperkt zonder de sporen te wissen die nodig zijn om de aanval te begrijpen.
Référenceur, een online marketingbureau uit België en Luxemburg, helpt bedrijven, winkels en stichtingen op afstand als hun site is gekraakt: eerst een gezamenlijke diagnose, daarna hulp om de gehackte WordPress-site te herstellen en het lek te dichten dat de aanvaller heeft gebruikt.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
Met de gratis scan op deze pagina krijg je een eerste beeld. Wil je de ingreep direct aan ons overlaten? Kijk dan op onze pagina over een gehackte WordPress-website laten herstellen.
Reacties die het erger maken
Voordat we bij het stappenplan komen: wat moet je juist niet doen? Uit schrik gooien veel ondernemers alles weg of zetten ze de laatste back-up terug. Daarmee wissen ze de sporen van de inbraak, terwijl die back-up misschien al de kwaadaardige code bevat.
Andere valkuilen komen ook vaak voor: een ‘nulled’ plug-in van een downloadsite opnieuw installeren, alleen het ene zichtbare verdachte bestand wissen en de achterdeur laten staan, of Google te vroeg om een nieuwe beoordeling vragen. Volgens de documentatie van Google verlengt een voorbarig verzoek juist de periode waarin je site gemarkeerd blijft.
Reageer ten slotte niet op berichten van de aanvaller en stuur je wachtwoorden nooit per e-mail naar een dienstverlener. Maak liever persoonlijke, tijdelijke accounts aan die je verwijdert zodra het werk klaar is.
WordPress-site gehackt: het stappenplan in 8 stappen
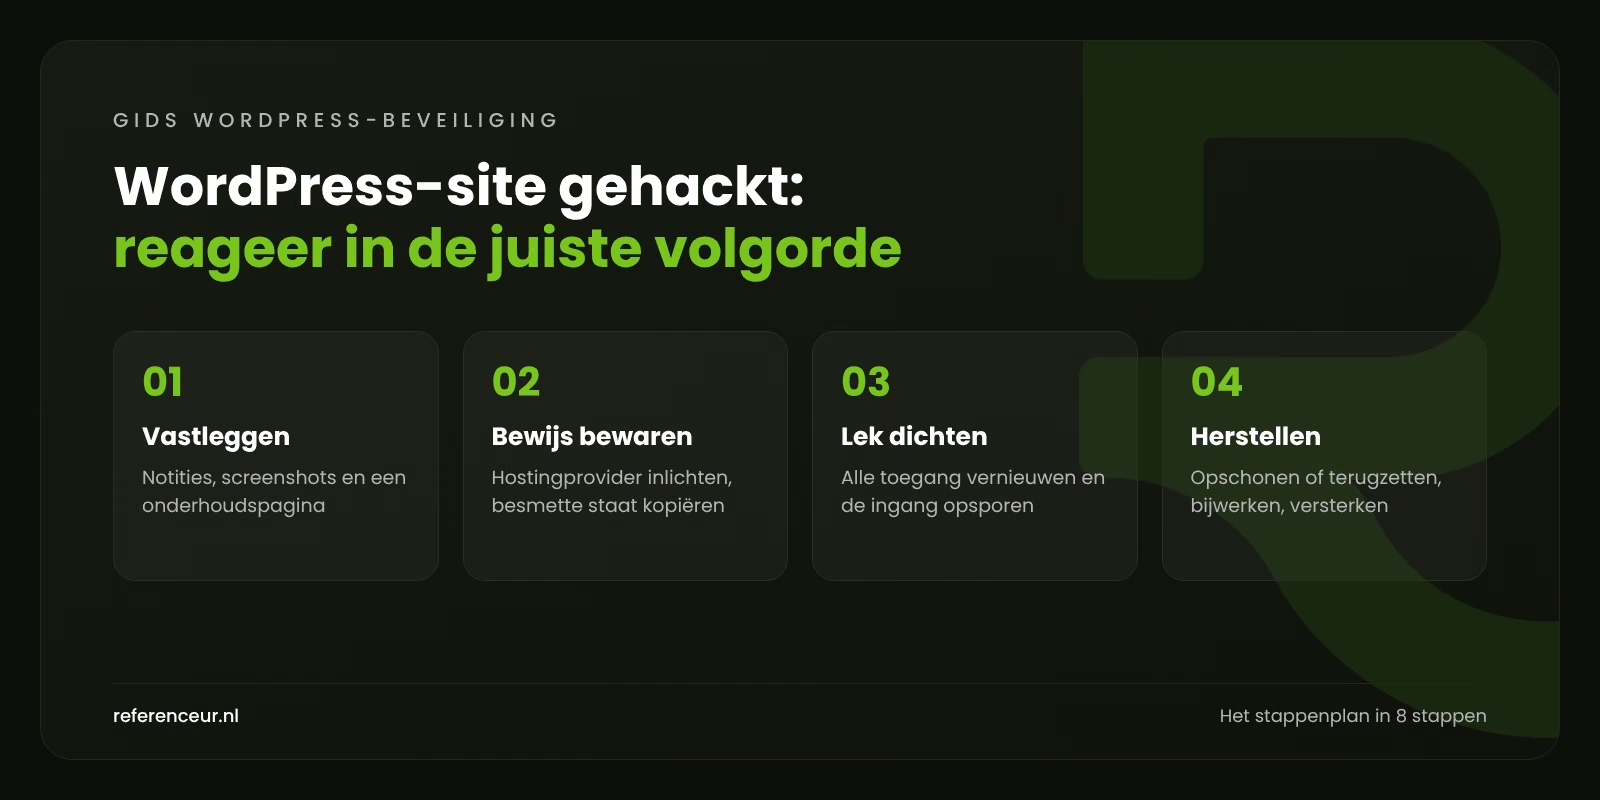
- Leg alles vast voordat je iets doet. Noteer het tijdstip van ontdekking en de getroffen pagina’s en maak screenshots, ook vanaf een smartphone en via een zoekresultaat in Google: sommige redirects richten zich alleen op die bezoekers.
- Breng de site in veiligheid. Een onderhoudspagina beschermt je bezoekers. Is het beheer niet meer betrouwbaar, vraag de hostingprovider dan om de site tijdelijk af te schermen.
- Neem contact op met je hostingprovider. Die kan de toegangslogs bekijken, nagaan of andere sites op hetzelfde account zijn getroffen en vertellen welke back-ups er zijn.
- Leg de besmette staat vast. Download de bestanden en exporteer de database zoals ze nu zijn, in een aparte map met een duidelijke naam. Deze kopie dient als bewijs en analysemateriaal en mag nooit worden teruggezet.
- Vernieuw alle toegangsgegevens, in de volgorde van de tabel hieronder.
- Zoek de ingang. Kwetsbare plug-in, gestolen wachtwoord, vergeten account: zonder antwoord is een nieuwe besmetting bijna zeker.
- Schoon op of zet terug. Kies voor een volledige opschoning of een back-up van vóór de inbraak, direct gevolgd door alle updates.
- Versterk en houd in de gaten. Tweestapsverificatie, bijgewerkte plug-ins, Search Console controleren en de bestanden in de dagen daarna opnieuw nalopen.
Niet alles is in één dag geregeld, maar de eerste vijf stappen zijn urgent: ze beperken de schade terwijl je de oorzaak zoekt. Dat is de voorzichtigste aanpak als je WordPress-site gehackt is.
Alle toegang terugpakken
Begin met de accounts waarmee je alle andere kunt resetten: het klantenpaneel van je hostingprovider en de mailbox die de herstellinks ontvangt. Werk vanaf een apparaat waarvan je zeker weet dat het schoon is.
| Toegang | Waarom eerst | Wat je controleert |
|---|---|---|
| Klantenpaneel van de hostingprovider | Geeft toegang tot bestanden, database en back-ups | Tweestapsverificatie aan, contactadressen ongewijzigd |
| Mailbox van de beheerder | Ontvangt de links om wachtwoorden te resetten | Doorstuurregels die buiten je medeweten zijn toegevoegd |
| SFTP en SSH | Directe toegang tot de bestanden van de site | Onbekende FTP-accounts verwijderen |
| Database | Bevat inhoud, accounts en bestellingen | Nieuw wachtwoord ook ingevuld bij DB_PASSWORD in wp-config.php |
| WordPress-accounts | Eén verborgen beheerder is genoeg om terug te komen | Onbekende beheerders noteren en verwijderen, alle wachtwoorden wijzigen |
| Beveiligingssleutels (salts) | Valideren de openstaande sessies | Nieuwe sleutels in wp-config.php, zodat iedereen wordt uitgelogd |
Nieuwe sleutels genereer je met de officiële dienst van WordPress.org. Kies lange, unieke wachtwoorden en bewaar ze in een wachtwoordmanager in plaats van in een gedeeld spreadsheet.
Uitzoeken hoe de aanvaller binnenkwam
Zonder de oorzaak bestrijd je alleen een symptoom. Met WP-CLI, de officiële opdrachtregeltool van WordPress, geven een paar commando’s via SSH een eerste momentopname van de installatie:
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
wp cron event list
find wp-content/uploads -name "*.php"
De eerste twee vergelijken de kern en de plug-ins uit de officiële directory met de controlesommen van WordPress.org. De volgende tonen de beheerders en de geplande taken en zoeken daarna naar PHP-bestanden in de map met media, waar ze niets te zoeken hebben.
Leg die resultaten vervolgens naast de toegangslogs van de server en de updatedatum van elke plug-in. Een onbekende beheerder vraagt om een aparte analyse: noteer de aanmaakdatum en het e-mailadres voordat je het account verwijdert.
Een gehackte WordPress-site herstellen: terugzetten of opschonen?
Terugzetten gaat snel als je een back-up van vóór de inbraak hebt en het lek is gevonden. Anders zet je een site online die via dezelfde weg weer wordt gekraakt. Vergelijk daarom meerdere back-ups voordat je een herstelpunt kiest.
Opschonen is nodig als de datum van de inbraak onbekend is of als er geen bruikbare back-ups zijn: kern en plug-ins opnieuw installeren vanuit de officiële bronnen, thema, configuratie en database doorlichten en elk geïnjecteerd onderdeel verwijderen.
Draait de site op een verlaten thema en plug-ins die niet meer worden onderhouden, dan schuif je het probleem met een herstel soms alleen vooruit. Een nieuwe website op een gezonde basis is dan het overwegen waard.
Na de herlancering: Google, de AP en aangifte
Werk de kern, de thema’s en de plug-ins bij, controleer of je PHP-versie nog wordt ondersteund en verwijder alles wat je niet gebruikt. Pas daarna de basismaatregelen uit de officiële documentatie Hardening WordPress toe, zoals het uitschakelen van de bestandseditor.
Heeft Google je site gemarkeerd? Open dan het rapport ‘Beveiligingsproblemen’ in Search Console, los elke genoemde URL op en vraag om een nieuwe beoordeling, met een precieze beschrijving van wat je hebt gedaan. Volgens Google kan de beoordeling enkele dagen tot enkele weken duren.
Kunnen persoonsgegevens zijn ingezien, dan kan de AVG je verplichten het datalek te melden bij de Autoriteit Persoonsgegevens, zo mogelijk binnen 72 uur na ontdekking. Bij inbraak of afpersing kun je daarnaast aangifte doen bij de politie. Dit is geen juridisch advies.
Een diagnose via videogesprek, waar je ook zit
Een gehackte site herstel je op de server, niet op je kantoor. We werken daarom uitsluitend via videogesprekken: een eerste gesprek met schermdeling om de symptomen vast te stellen, tijdelijke toegang, de ingreep zelf en een opgenomen toelichting achteraf.
Je volgt elke stap en houdt een schriftelijk verslag van wat er is gedaan, in het Nederlands, of je site nu eentalig is of ook in het Engels en Duits bestaat. We werken in dezelfde tijdzone als jij, dus snel schakelen is geen probleem.
WordPress-site gehackt: veelgestelde vragen
Moet ik de site verwijderen om de aanval te stoppen?
Nee: verwijderen wist het bewijs en maakt de analyse lastiger. Zet de site liever in onderhoudsmodus of vraag de hostingprovider om de openbare toegang te blokkeren. Bewaar een volledige kopie van de besmette staat en pak daarna de oorzaak aan. Een site die je verwijdert zonder de inbraak te begrijpen, wordt na herlancering vaak op dezelfde manier gekraakt.
Kan ik de back-up van gisteren terugzetten?
Alleen als je zeker weet dat die van vóór de inbraak is en het lek is gedicht. Veel aanvallen blijven wekenlang stil, zodat de back-up van gisteren de achterdeur al kan bevatten. Vergelijk meerdere back-ups, controleer de wijzigingsdatums van de bestanden en voer direct na het terugzetten alle updates uit.
Mijn hostingprovider heeft het account opgeschort: wat nu?
Vraag naar de precieze reden, de gemarkeerde bestanden en de voorwaarden voor heractivering. Vraag ook om de toegangslogs en de lijst met beschikbare back-ups: die helpen om de inbraak te dateren en de ingang te vinden. Zet de site niet bij een andere hostingprovider neer voordat de oorzaak bekend is.
Moet ik mijn klanten over de hack informeren?
Zijn persoonsgegevens getroffen en levert het datalek een hoog risico op voor de betrokkenen, dan verplicht de AVG je om hen te informeren, bijvoorbeeld zodat ze een wachtwoord wijzigen dat ze elders ook gebruiken. De melding bij de Autoriteit Persoonsgegevens heeft eigen regels. Raadpleeg voor jouw situatie de informatie van de AP of een jurist.
Hoelang duurt het om een gehackte WordPress-site te herstellen?
Dat hangt af van de omvang van de besmetting, de vraag of er schone back-ups zijn en de complexiteit van de site. Een eenvoudige bedrijfssite met een goede back-up is sneller hersteld dan een webwinkel die al maanden besmet is. Voor een blijvend herstel telt de tijd die je in het vinden van de oorzaak steekt even zwaar als de opschoning zelf.
Kan de overheid mijn site herstellen?
Nee. Het Digital Trust Center van de Rijksoverheid geeft ondernemers praktische informatie en adviezen, maar grijpt niet in op je site. Het herstel blijft jouw verantwoordelijkheid, samen met je hostingprovider of een specialist.
Wat vraag ik na de ingreep aan mijn dienstverlener?
Een schriftelijk rapport met de gevonden ingang, de verwijderde bestanden en accounts, de uitgevoerde updates en de toegevoegde beveiliging. Vraag ook wie de site daarna in de gaten houdt, en hoe. Zonder dat document weet je niet of de oorzaak is aangepakt of alleen het zichtbare symptoom.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Is je WordPress-site net gekraakt? Référenceur is een online marketingbureau uit België en Luxemburg met Nederlandse teksten en rapporten van native speakers: vraag een gratis analyse aan, dan bekijken we samen via schermdeling de symptomen en bepalen we de eerste acties.