 0498 70 98 60
WordPress updaten: kern, plug-ins, thema’s en PHP zonder dat er iets breekt
Een WordPress-update week na week uitstellen uit angst dat de site stukgaat, is een begrijpelijke reflex. Maar juist zo blijft een openbaar bekend lek maandenlang misbruikbaar. De kern, de plug-ins, de thema’s en de PHP-versie volgen elk hun eigen planning, en elke vertraging maakt de deur voor aanvallers groter.
Référenceur, een online marketingbureau uit België en Luxemburg, zet voor mkb-bedrijven, winkels en stichtingen geplande, geteste en vastgelegde updates op. Moet een besmette WordPress-site eerst worden opgeschoond voordat je hem kunt bijwerken, dan nemen we dat ook over.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
In deze gids lees je wat WordPress zelf doet, wat jouw verantwoordelijkheid blijft en hoe je bijwerkt zonder je bedrijf in gevaar te brengen.
Wat automatisch wordt bijgewerkt en wat op jouw groene licht wacht
Volgens de WordPress-documentatie worden kleine kernversies (onderhoud en beveiliging) standaard automatisch geïnstalleerd, net als vertaalbestanden. Sinds WordPress 5.6 krijgen nieuwe installaties ook de grote versies automatisch. Een oudere site houdt daarentegen zijn oorspronkelijke instelling, zolang niemand die aanpast.
Voor plug-ins en thema’s beslis je zelf. Volgens de documentatie over automatische updates kan een beheerder die sinds WordPress 5.5 per plug-in en per thema aanzetten. Ze lopen standaard twee keer per dag en WordPress stuurt een e-mail als een update is gelukt of mislukt.
| Onderdeel | Gebruikelijk gedrag | Jouw rol |
|---|---|---|
| Kern, kleine versies | Automatisch geïnstalleerd | Controleren of geen constante of hostingprovider ze blokkeert |
| Kern, grote versies | Automatisch op recente installaties, niet altijd op oudere | De instelling nagaan en een back-up en test inplannen |
| Plug-ins en thema’s uit de officiële map | Automatische update per geval in te schakelen | Kiezen wat automatisch mag, de rest in de gaten houden |
| Meertalige plug-in of webwinkelplug-in | Hangt af van de maker en vaak van een licentie | Eerst testen: vertalingen en betalingen hangen ervan af |
| PHP-versie | Beheerd door de hosting, nooit door WordPress | Vragen om een overstap naar een onderhouden versie |
Met de constante WP_AUTO_UPDATE_CORE in wp-config.php kun je dit gedrag aanpassen. Open Dashboard > Updates om te zien wat er op jouw installatie echt aanstaat.
PHP, de schakel die je vergeet
De PHP-versie hangt af van je hostingprovider, niet van WordPress. Volgens de pagina met ondersteunde versies op php.net worden op 1 november 2026 de versies 8.2 tot en met 8.5 nog onderhouden. Versie 8.2 krijgt alleen nog beveiligingsupdates, tot 31 december 2026; voor 8.3 loopt dat tot 31 december 2027.
WordPress.org raadt zelf PHP 8.3 of nieuwer aan. Een server die op een verlaten versie blijft draaien, krijgt geen patches meer, ook al zijn je plug-ins helemaal bijgewerkt.
Onder Gereedschap > Sitegezondheid zie je welke versie je nu gebruikt. Test de site op een testomgeving voordat je om de overstap vraagt: een oude plug-in kan foutmeldingen veroorzaken.
WordPress-plug-ins veilig updaten: de werkwijze
Neemt je site reserveringen aan, verkoop je online of ontvang je offerteaanvragen? Dan bereid je een update voor. Met deze volgorde beperk je de risico’s zonder dat het werk zwaarder wordt.
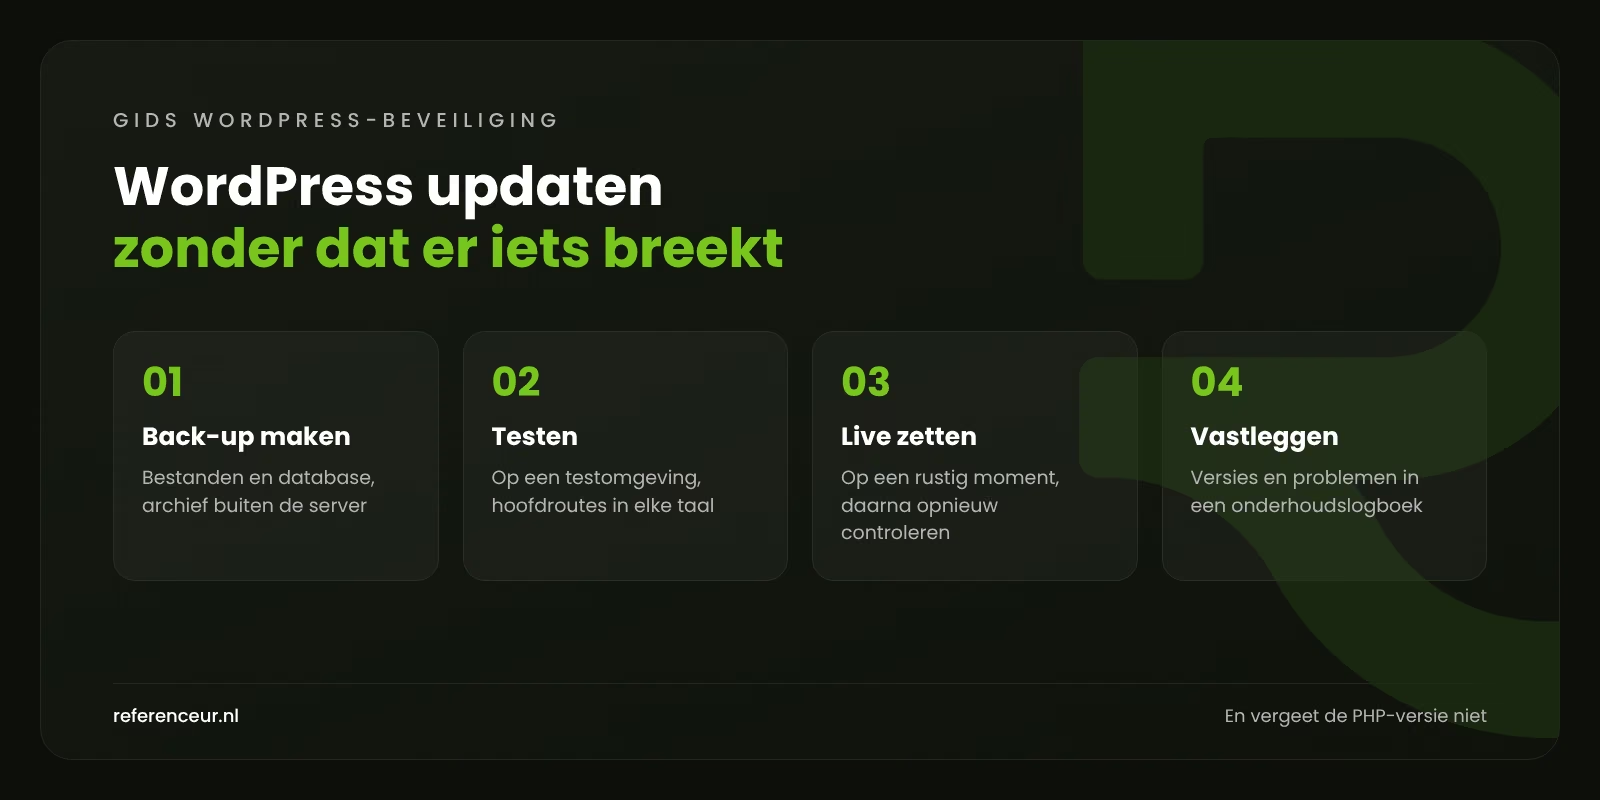
- Kopiëren: bestanden en database, met een archief buiten de server.
- De changelog lezen van gevoelige plug-ins: webwinkel, betalingen, formulieren, pagebuilder, meertaligheid.
- Eerst toepassen op een testomgeving, een kopie die niet wordt geïndexeerd.
- Testen: de belangrijkste routes in elke taal, zoals formulieren, winkelwagen, betalen, het ledengedeelte en de weergave op mobiel.
- Naar de live site gaan op een rustig moment en daarna dezelfde controles herhalen.
- Vastleggen: de geïnstalleerde versies en eventuele problemen in een onderhoudslogboek.
wp plugin list --update=available
wp plugin update --all --dry-run
wp theme update --all
wp core update
Met WP-CLI toont het eerste commando de plug-ins waarvoor een update klaarstaat. De optie --dry-run laat zien wat er zou veranderen, zonder iets uit te voeren. Heb je geen toegang tot de opdrachtregel, dan doe je hetzelfde via het dashboard. Waar het om gaat: je plug-ins en thema’s regelmatig bijwerken, niet één keer per jaar.
Wat je doet bij een conflict
Veroorzaakt een update een fatale fout, dan zet WordPress de herstelmodus aan. Er gaat een e-mail met een speciale inloglink naar het beheerdersadres, zodat je de boosdoener kunt uitschakelen. Controleer dus of iemand dat adres nog leest.
Kun je niet meer in het dashboard, dan schakel je een plug-in uit door de map via SFTP een andere naam te geven. Is het probleem groter, zet dan de kopie terug die je vlak ervoor hebt gemaakt en meld het conflict bij de maker. Houd een plug-in niet langdurig op een oude versie vast: de volgende beveiligingspatch zou je dan niet bereiken.
Een verlaten plug-in moet je vervangen. De officiële map laat zien welke plug-ins niet zijn getest met de laatste grote versies van WordPress.
Ritme, alertheid en taakverdeling
Een beveiligingspatch installeer je zo snel mogelijk. Functionele verbeteringen kunnen een wekelijks of maandelijks schema volgen, afhankelijk van je bedrijf. Om op de hoogte te blijven van belangrijke lekken, kun je de beveiligingsadviezen van het Nationaal Cyber Security Centrum (NCSC) volgen.
Belangrijk is dat één persoon duidelijk verantwoordelijk is: jij, je bureau of je managed-hostingprovider. Leg vast wie de updates uitvoert, wie test, wie de kopieën bewaart en wie wordt gewaarschuwd bij een kritiek lek. Zonder aangewezen verantwoordelijke denkt iedereen dat een ander het doet.
Vertoont je site al tekenen van een hack? Start dan niet eerst een grote WordPress-update: een update verwijdert geen achterdeur die zich in de mediabibliotheek of de database verstopt. Eerst komt het opschonen, daarna het harden van de installatie.
Onderhoud dat via videogesprekken loopt
We werken volledig op afstand, en dat is een voordeel: de begeleiding loopt via videogesprekken, op het moment dat jou uitkomt. In een kick-off brengen we de plug-ins, thema’s, PHP-versie en back-ups in kaart.
De eerste ingrepen doen we via schermdelen, eerst op de testomgeving en daarna op de live site, zodat je elke stap begrijpt. Je team houdt een opgenomen training over, en in een maandelijks overleg lopen we het onderhoudslogboek door.
Op deze pagina kun je bovendien een gratis beveiligingsscan doen om onderdelen op te sporen die achterlopen. Wil je je site opnieuw opbouwen op een moderne, onderhoudbare basis? Bekijk dan hoe we een website laten maken aanpakken.
WordPress updaten: veelgestelde vragen
Kan ik alle plug-ins automatisch laten bijwerken?
Voor eenvoudige, goed onderhouden plug-ins wel, op voorwaarde dat je dagelijks een back-up maakt en de site in de gaten houdt. Voor een webwinkel, een betaalmodule, een pagebuilder of een meertalige plug-in is een update die eerst op een testomgeving is getest verstandiger. Kleine kernversies laat je wel automatisch installeren.
Kan een update mijn meertalige site breken?
Ja, vooral als de vertaalplug-in, het thema of de pagebuilder tegelijk veranderen. Een taalversie kan haar koppelingen kwijtraken of onvertaalde teksten tonen. Daarom test je eerst op een testomgeving, in elke taal, voordat je live gaat, en maak je vlak daarvoor een volledige kopie om zo nodig terug te kunnen.
Waar zie ik de PHP-versie van mijn site?
Onder Gereedschap > Sitegezondheid staat op het tabblad Info de versie van PHP en van de database. Vergelijk die met de pagina met ondersteunde versies op php.net. Wordt jouw versie niet meer onderhouden, vraag je hostingprovider dan om een overstap, nadat je de site op een testomgeving met de nieuwe versie hebt getest.
Moet ik uitgeschakelde plug-ins bijwerken?
Je kunt ze beter verwijderen. Een uitgeschakelde plug-in staat nog op de server en de bestanden kunnen worden misbruikt als er een lek in zit. In plaats van vergeten plug-ins bij te werken, ruim je op: minder geïnstalleerde code betekent minder updates om bij te houden en minder risico’s om te bewaken.
Waarom moet ik ‘nulled’ plug-ins vermijden?
Deze illegale kopieën van betaalde plug-ins krijgen geen officiële patches en bevatten soms al bij installatie kwaadaardige code. Ze zijn ook een veelvoorkomende oorzaak van een nieuwe besmetting na het opschonen. Vervang ze door de officiële versie met een actieve licentie of door een onderhouden alternatief uit de map van WordPress.org.
Wie hoort de updates te doen: de hostingprovider of het bureau?
Dat hangt af van je contract. Gewone hosting beheert de server en soms PHP, maar zelden de plug-ins. Een managed-hostingpakket of onderhoudscontract kan het volledige updaten van WordPress omvatten. Leg schriftelijk vast wie de updates uitvoert, wie test en wie de kopieën bewaart, zodat geen enkele taak tussen wal en schip valt.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Stapelen de openstaande updates zich op? Référenceur is een online marketingbureau uit België en Luxemburg, met Nederlandse teksten die door native speakers worden geschreven. Vraag een gratis analyse aan: in een videogesprek lopen we samen je plug-ins, thema’s en PHP-versie door en stellen we een onderhoudsprocedure op die bij je bedrijf past.