 0498 70 98 60
WordPress-beheerdersaccount gehackt: de toegang afsluiten en je gegevens beschermen
Een gebruiker met een onschuldige naam en de rol Beheerder, een wachtwoord dat ineens niet meer werkt, een plug-in die niemand heeft besteld: een gehackt WordPress-beheerdersaccount geeft de aanvaller alle sleutels van de site. Hij kan publiceren, je bezoekers doorsturen, code installeren en de gegevens van je klanten inzien.
Référenceur, een online marketingbureau uit België en Luxemburg, helpt bedrijven, vrije beroepen en stichtingen om de controle over hun WordPress-toegang terug te krijgen: alle accounts in kaart brengen, methodisch intrekken, tweestapsverificatie inschakelen en de rollen opnieuw verdelen, allemaal via videogesprekken. Deze gids geeft de juiste volgorde en de valkuilen.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
WordPress-beheerdersaccount gehackt: de indringer herkennen
Het duidelijkste signaal is een onbekende beheerder, vaak met een gewone naam of een naam die bijna gelijk is aan die van een echte collega. Ook resetmails die je niet hebt aangevraagd, toegevoegde plug-ins en berichten die midden in de nacht zijn gepubliceerd, moeten je alarmeren.
Andere signalen zijn subtieler: je e-mailadres is in je profiel vervangen, het siteadres in de instellingen is gewijzigd, bezoekers worden naar onbekende sites doorgestuurd of de server begint spam te versturen. Noteer elke afwijking met de datum, want die waarnemingen sturen de opschoning.
Het gekaapte account is een symptoom en zelden de oorzaak. De aanvaller kan een wachtwoord hebben geraden, inloggegevens hebben hergebruikt die bij een andere dienst zijn gestolen, of een kwetsbare plug-in hebben misbruikt om zelf een account aan te maken. Je moet dus de deuren sluiten én het lek vinden.
In zes stappen de controle terugpakken
Het verdachte account meteen wissen is verleidelijk, maar daarmee vernietig je aanwijzingen en blijven er vaak andere ingangen open. Volg liever deze volgorde:
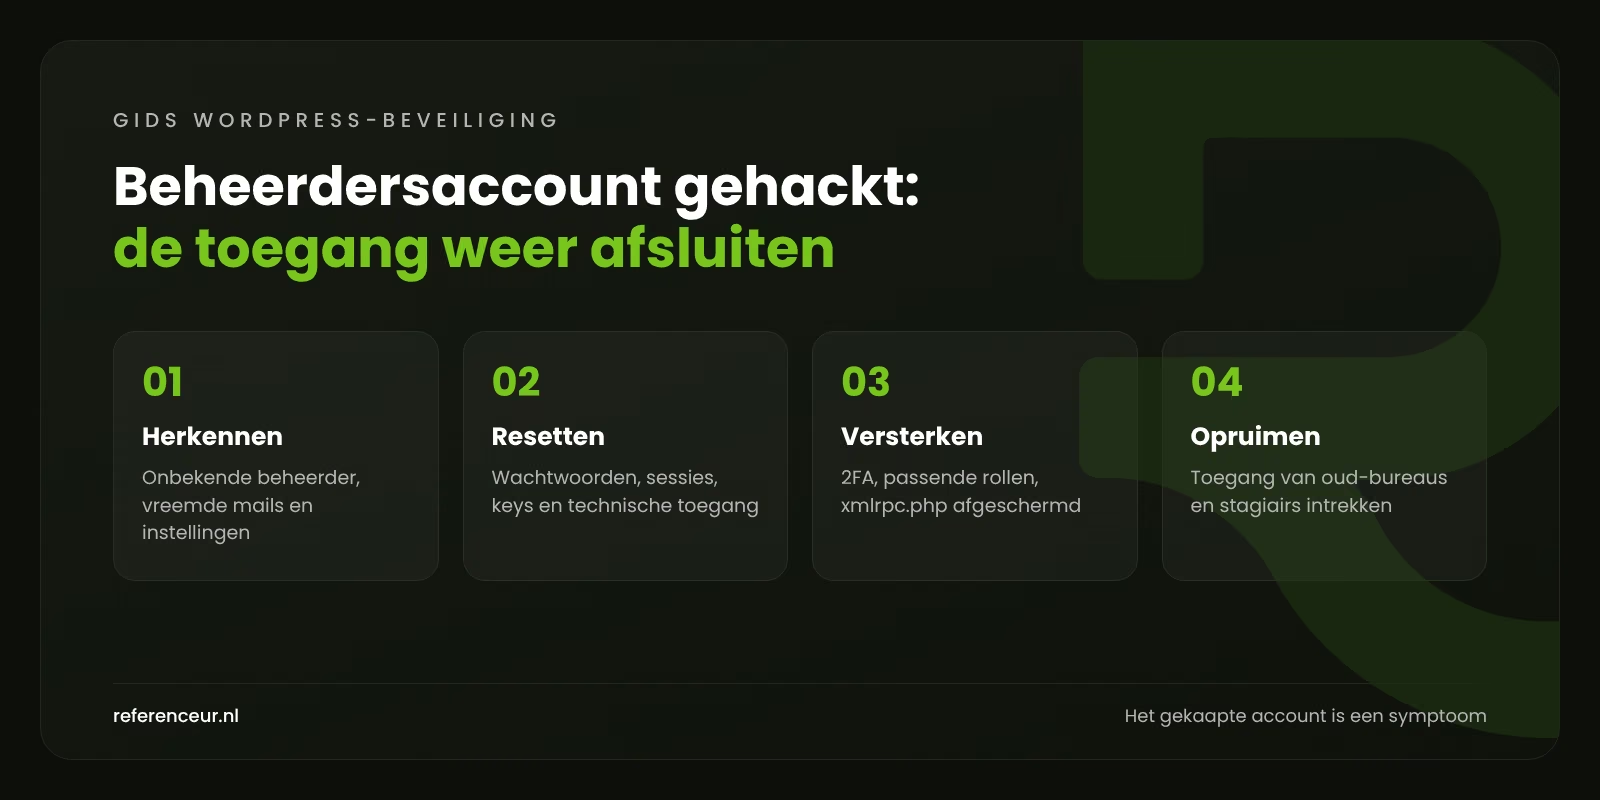
- Bewijs vastleggen: een kopie van de bestanden en de database, de serverlogs en screenshots van de gebruikerslijst.
- Beheerders in kaart brengen, met hun e-mailadres en aanmaakdatum, en de onrechtmatige accounts apart zetten.
- Alle beheerderswachtwoorden resetten, niet alleen dat van het getroffen account.
- Openstaande sessies en applicatiewachtwoorden beëindigen en daarna de beveiligingssleutels vernieuwen.
- Technische toegang wijzigen: hosting, SFTP, de database en de mailbox die aan de site is gekoppeld.
- De indringers verwijderen, hun inhoud aan een ander account toewijzen en daarna het oorspronkelijke lek zoeken.
Met SSH-toegang voert WP-CLI deze stappen uit met een paar gedocumenteerde commando’s. Het laatste genereert nieuwe beveiligingssleutels in wp-config.php: iedereen wordt uitgelogd en moet opnieuw inloggen.
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp user reset-password $(wp user list --format=ids --role=administrator)
wp user list --field=ID | xargs -n 1 wp user session destroy --all
wp user application-password delete 123 --all
wp config shuffle-salts
Vervang 123 door de ID van elk betrokken account. Met applicatiewachtwoorden, ingevoerd in WordPress 5.6, kan een externe dienst inloggen zonder het hoofdwachtwoord. Een aanvaller kan er een aanmaken om ongemerkt toegang te houden.
Controleer ten slotte de bestanden: een gekaapt account gaat vaak samen met een achterdeur die de beheerder na verwijdering opnieuw aanmaakt. Duikt het account weer op, schoon dan eerst de hele installatie op voordat je andere maatregelen neemt.
Brute force, xmlrpc.php en hergebruikte wachtwoorden
Brute-forceaanvallen proberen duizenden combinaties uit op wp-login.php en xmlrpc.php. De officiële WordPress-documentatie over brute-forceaanvallen wijst erop dat xmlrpc.php vaak het doelwit is, met name via de methode system.multicall, die meerdere pogingen in één verzoek bundelt.
Gebruikt geen enkele app of koppeling het bestand, schakel xmlrpc.php dan uit. Anders filter je het via een firewall met een strikte limiet op het aantal verzoeken. Zo’n limiet werkt beter op serverniveau of in een webapplicatiefirewall dan binnen WordPress, dat bij elke poging resources verbruikt.
De inlogpagina verplaatsen vermindert de ruis, maar is geen afdoende verdediging. Verban ook de gebruikersnaam ‘admin’ en hergebruikte wachtwoorden: OWASP rekent tekortkomingen in authenticatie niet voor niets tot de tien risico’s in zijn Top 10 van 2025.
Tweestapsverificatie in WordPress en passende rollen
WordPress heeft geen ingebouwde tweestapsverificatie in de kern: je voegt die toe met een betrouwbare plug-in of via je identiteitsprovider. De officiële documentatie raadt aan om haar in te schakelen voor beheerders en andere bevoorrechte gebruikers, met een authenticator-app of een hardwaresleutel.
Tweestapsverificatie in WordPress maakt de meeste gestolen wachtwoorden onschadelijk, maar beschermt niet tegen een lek in een plug-in. Combineer haar daarom met updates en het principe van minimale rechten: iedereen krijgt alleen de rol die strikt nodig is. Een voorbeeldverdeling:
| Persoon | WordPress-rol | Waarborg |
|---|---|---|
| Eigenaar of verantwoordelijke voor de site | Beheerder, persoonlijk account | Hooguit twee beheerders, tweestapsverificatie verplicht |
| Webbureau tijdens een opdracht | Tijdelijke beheerder | Account op naam van de dienstverlener, verwijderd na afloop |
| Communicatiemedewerker | Redacteur | Beheert alle inhoud zonder aan plug-ins te komen |
| Freelancevertaler voor de Engelse en Duitse versie | Auteur | Publiceert eigen teksten, verder niets |
| Vrijwilliger of stagiair | Schrijver | Publiceert niets zonder goedkeuring |
| Verantwoordelijke voor de WooCommerce-winkel | Winkelmanager | Bestellingen en producten, niet de instellingen van de site |
Gebruik ook de constante DISALLOW_FILE_EDIT in wp-config.php: die voorkomt dat een gekaapt beheerdersaccount vanuit het dashboard code kan aanpassen.
Vergeten toegang: oude webbureaus, stagiairs en gedeelde accounts
Het webbureau dat de site jaren geleden bouwde, een losse freelancer, een vertrokken stagiair: de toegang van vroegere betrokkenen overleeft vaak hun opdracht. Kijk verder dan WordPress: hosting, SFTP-accounts, SSH-sleutels, databasegebruikers, de DNS-zone van je .nl-domein en de eigenaren in Search Console.
Ook je accounts voor Google Analytics en Search Console verdienen aandacht, omdat ze vaak nog op naam van een vroegere dienstverlener staan. Met webanalyse helpen we je om het eigendom terug te krijgen. Een gedeelde gebruikersnaam als ‘webmaster’ is uit den boze: eis persoonlijke accounts die na elke opdracht worden verwijderd.
Gelekte gegevens: AVG, meldplicht en aangifte
Een aanvaller met beheerdersrechten kan de e-mail van de site misbruiken. Krijgen je klanten vreemde berichten, controleer dan of de site spam verstuurt. Zet alleen een back-up terug waarvan vaststaat dat die schoon is, en voer daarna direct de updates uit.
Kunnen gegevens van klanten of leden zijn ingezien, dan verplicht de AVG je het datalek zo mogelijk binnen 72 uur na ontdekking te melden bij de Autoriteit Persoonsgegevens, tenzij er geen risico is voor de betrokkenen, en hen te informeren bij een hoog risico.
Daarnaast kun je aangifte doen bij de politie. Dit artikel is geen juridisch advies: met juridische vragen kun je terecht bij de AP of een jurist.
Je toegang terugpakken via videogesprek
Het terugpakken van een gehackt beheerdersaccount leent zich perfect voor werken op afstand: via schermdeling typ je zelf de nieuwe wachtwoorden in en wij begeleiden je stap voor stap. Er gaat geen enkel wachtwoord per e-mail over en weer.
Na een kick-offsessie brengen we samen alle toegang in kaart, waarna een opgenomen training je team laat zien hoe je tweestapsverificatie inschakelt en rollen beheert. Référenceur heeft geen kantoor in Nederland en werkt in dezelfde tijdzone; een maandelijks overleg is genoeg om de lijst met accounts schoon te houden.
Moet de hele site worden onderzocht en hersteld? Lees dan hoe we een gehackte WordPress-website herstellen.
WordPress-beheerdersaccount gehackt: veelgestelde vragen
Ik kan niet meer inloggen: waar begin ik?
Probeer de link ‘Wachtwoord vergeten?’. Is je e-mailadres vervangen, dan werkt die niet. Je hostingprovider kan je dan SSH- of databasetoegang geven om het wachtwoord te resetten, bijvoorbeeld met WP-CLI. Ben je weer binnen, behandel het gehackte beheerdersaccount dan als teken van een bredere inbraak.
Is het genoeg om de onbekende beheerder te verwijderen?
Nee. Verwijderen dicht het lek niet waardoor het account is ontstaan, en ook niet de achterdeuren die het opnieuw kunnen aanmaken. Leg eerst het bewijs vast, wijzig alle wachtwoorden, beëindig de sessies en applicatiewachtwoorden en analyseer daarna de bestanden. Wijs de inhoud van het account bij het verwijderen aan een ander account toe, zodat je die later kunt nakijken.
Maakt tweestapsverificatie het dagelijkse werk lastiger?
Nauwelijks. Na het wachtwoord voer je een code in uit een authenticator-app of tik je een hardwaresleutel aan, en veel oplossingen onthouden een vertrouwd apparaat. Bewaar herstelcodes op een veilige plek, zodat je jezelf niet buitensluit.
Moet ik xmlrpc.php helemaal uitschakelen?
Als geen enkele dienst het gebruikt, ja: het is een veelgebruikt doelwit van brute-forceaanvallen. Sommige mobiele apps of koppelingen hebben het nog nodig. De WordPress-documentatie raadt dan aan het via een firewall te filteren en het aantal verzoeken sterk te beperken. Test de blokkade altijd eerst op een kopie voordat je de live site aanpast.
Hoeveel beheerders heeft een mkb-bedrijf of stichting nodig?
Zo weinig mogelijk: één of twee persoonlijke accounts voor de organisatie, plus een tijdelijk account voor de dienstverlener die aan een opdracht werkt. Alle anderen, medewerkers en vrijwilligers, werken met de rollen Redacteur, Auteur, Schrijver of Winkelmanager. Elk extra beheerdersaccount is een doelwit meer om te beschermen.
Heeft ons vorige webbureau nog toegang?
Waarschijnlijk wel, als niemand die heeft ingetrokken. Verwijder de WordPress-accounts van het bureau en wijs de inhoud toe aan een ander account, wijzig de wachtwoorden voor hosting, SFTP en database die het bureau kende, en controleer daarna Search Console, de DNS en de e-mail. Vergeten toegang kan bij de vroegere dienstverlener worden gestolen en zo opnieuw tot een gehackt beheerdersaccount leiden.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Heeft een onbekende beheerder zich op je site genesteld? Référenceur is een online marketingbureau uit België en Luxemburg met Nederlandse teksten en rapporten van native speakers: vraag een gratis analyse aan, dan lopen we samen je toegang na, zetten we de acties op volgorde van prioriteit en krijg je een schriftelijk plan om je WordPress-site af te schermen.