 0498 70 98 60
Signalen van een gehackte WordPress-site: de checklist om op tijd te reageren
Een hack valt zelden op door een bekladde homepage. De signalen zijn meestal subtiel en soms zelfs onzichtbaar vanaf je eigen computer. Met deze checklist kun je een gehackte WordPress-site herkennen voordat je klanten, Google of je hostingprovider je erop wijzen.
Référenceur, een online marketingbureau uit België en Luxemburg, helpt zzp’ers, mkb-bedrijven en stichtingen om een betrouwbare diagnose te stellen, samen met hen via een videogesprek, en daarna de maatregelen te kiezen die echt passen bij wat er is gevonden.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
De gratis scan op deze pagina geeft je een eerste controle. Wordt de inbraak bevestigd, of wil je de controle liever uitbesteden? Lees dan hoe we een gehackte WordPress-website herstellen.
Signalen die je bezoekers zien
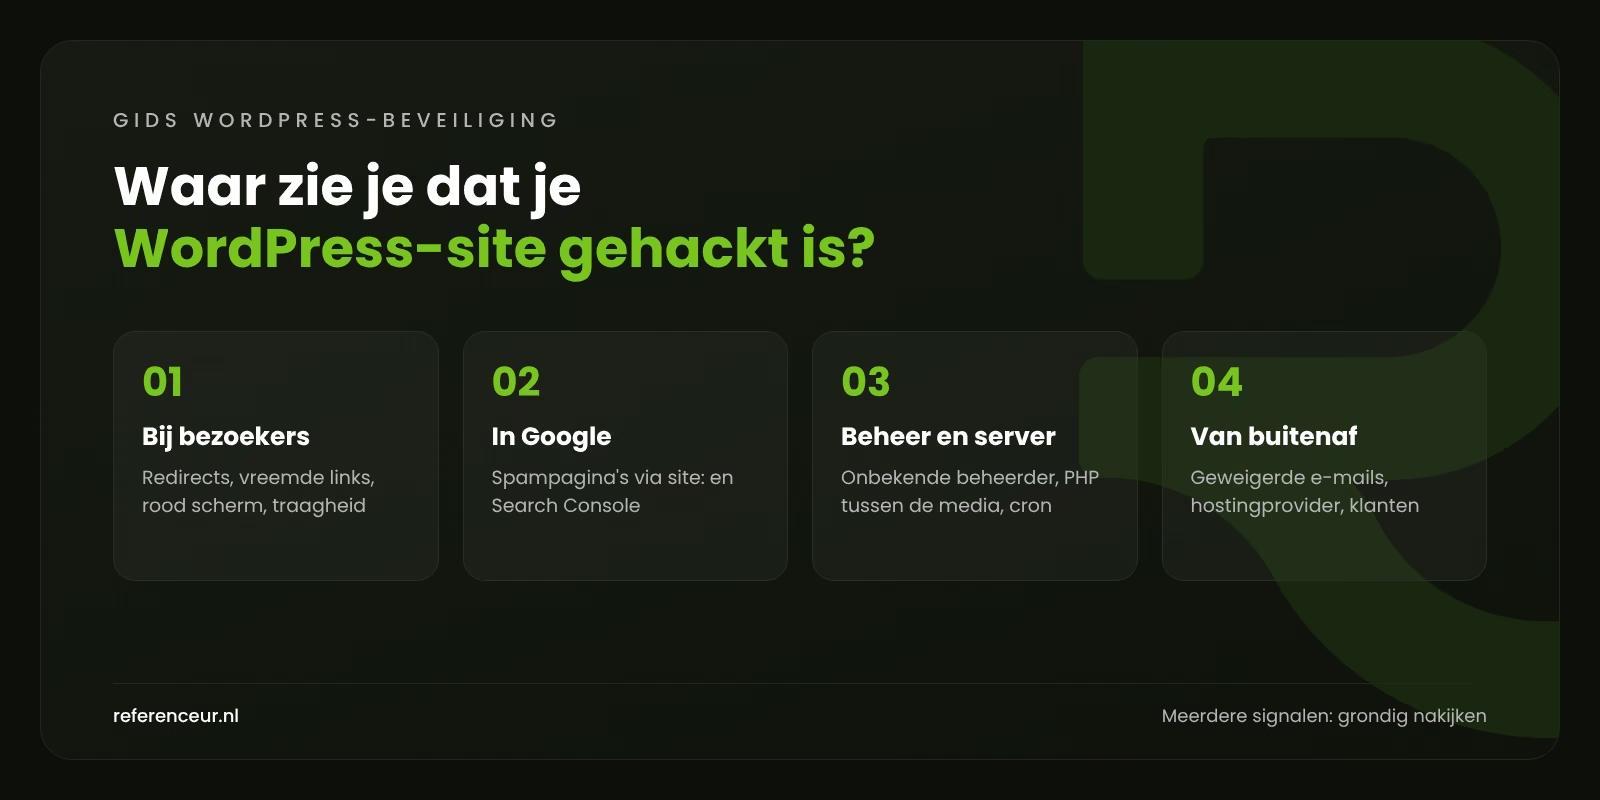
Het meest voorkomende symptoom is een kwaadaardige redirect: de bezoeker komt op je site en belandt op een neploterij, een louche apotheek of een nep-helpdesk. Die redirect werkt vaak alleen op mobiel, vanuit een zoekresultaat in Google of één keer per bezoeker. Daarom zie je hem niet als je zelf je adres intypt.
Test dus vanaf een smartphone, in een privévenster, door in de zoekresultaten op je site te klikken. Kwaadaardige code zit meestal in het .htaccess-bestand, in een geïnjecteerd script of in de database.
Andere signalen zie je gewoon op het scherm: toegevoegde links of teksten in de footer, pop-ups die je nooit hebt geïnstalleerd, een nepbetaalformulier of een rode waarschuwingspagina in de browser. Volgens Google kan Chrome de site ook in de adresbalk als gevaarlijk aanmerken.
Een plotselinge vertraging zonder dat jij iets hebt veranderd, kan wijzen op een script dat cryptovaluta mint (een vorm van code-injectie die Google noemt) of op het massaal versturen van spam, waardoor de server overbelast raakt.
Wat Google en Search Console laten zien
Typ site:jouwdomein.nl in Google. Japanse pagina’s of titels over medicijnen, namaakproducten of casino’s wijzen op geïnjecteerde inhoud op je domein. Google geeft aan dat zulke spam voor bezoekers verborgen kan zijn en alleen aan de crawler wordt getoond. Dat heet cloaking, en daardoor ziet de pagina er voor jou normaal uit.
Bestaat je site in meerdere talen, herhaal de zoekopdracht dan voor elke versie, bijvoorbeeld voor de mappen /en/ of /de/. Een taalversie met weinig bezoek kan wekenlang spam bevatten zonder dat iemand het merkt.
Open in Search Console het rapport ‘Beveiligingsproblemen’. Google onderscheidt daarin onder meer inhoudsinjectie, URL-injectie, code-injectie en malware, met voorbeeld-URL’s. Ook de rapporten over indexering en prestaties kunnen een stroom pagina’s of zoekopdrachten onthullen die niets met je bedrijf te maken hebben. Daarom is goede webanalyse ook vanuit beveiligingsoogpunt nuttig.
Wil je weten of Google je domein gevaarlijk vindt? De Safe Browsing-sitestatus in het transparantierapport van Google toont een openbare status. Staat er een waarschuwing, dan moet je de site eerst grondig opschonen en daarna om een nieuwe beoordeling vragen.
Signalen in het beheer en op de server
Open in het beheer Gebruikers en filter op de rol ‘Beheerder’. Een account dat niemand herkent, ook al heeft het een onschuldige naam, is een ernstig signaal. Doe hetzelfde met de plug-ins en wees op je hoede voor elke generieke naam zonder herkenbare maker.
Op de server wil je de bestanden vergelijken met de originelen en zoeken naar PHP op plekken waar het niet hoort. Heb jij of je webbureau SSH-toegang met WP-CLI, dan zijn deze officiële commando’s een goed startpunt:
wp core verify-checksums
wp user list --role=administrator
wp cron event list
find wp-content/uploads -name "*.php"
Een waarschuwing bij het eerste commando wijst op een gewijzigd of toegevoegd kernbestand. Geplande taken met vreemde namen, PHP-bestanden tussen de media of recente bestanden in mappen die nooit worden aangeraakt: het zijn allemaal sporen die je verder moet onderzoeken.
Waarschuwingen van buitenaf
- Geweigerde e-mails: je berichten komen in de spammap terecht of worden teruggestuurd, omdat je server spam heeft verstuurd en op een blokkeerlijst staat.
- Je hostingprovider schort het account op of waarschuwt je voor een gevonden kwaadaardig bestand.
- Afwijkend verbruik van serverresources, bandbreedte of schijfruimte.
- Klanten of leveranciers waarschuwen je voor een melding in de browser of een verdachte e-mail uit jouw naam.
- Vreemde accounts of bestellingen in een WooCommerce-webwinkel, of onzinnige reserveringen op de site van een restaurant.
Op zichzelf bewijst geen van deze signalen een inbraak. Zie je er twee of drie tegelijk, dan is een grondige controle wel op zijn plaats.
Weten of je site gehackt is: het overzicht
Wil je zonder paniek weten of je site gehackt is? Koppel elk symptoom aan een eenvoudige controle en de juiste eerste reactie.
| Wat je ziet | Waar je controleert | Eerste actie |
|---|---|---|
| Bezoekers komen op een andere site terecht | Smartphone, privévenster, klik vanuit Google | Screenshots maken, daarna een onderhoudspagina |
| Onbekende pagina’s in Google | Zoekopdracht site: per taal en Search Console | De site kopiëren zoals hij is, vóór je iets verwijdert |
| Een beheerder die niemand kent | Menu Gebruikers, rol Beheerder | Gegevens noteren, daarna alle toegang vernieuwen |
| Waarschuwingsscherm in de browser | Rapport ‘Beveiligingsproblemen’ | Volledig opschonen, daarna een nieuwe beoordeling aanvragen |
| E-mails die terugkomen | Foutmelding, waarschuwing van de hostingprovider | Hostingprovider inlichten, e-mailwachtwoorden wijzigen |
| Site ineens erg traag | Resourcestatistieken van de hostingprovider | Zoeken naar recente bestanden en geplande taken |
Een signaal bevestigd: hoe nu verder?
De diagnose is pas het begin. Zodra een symptoom wordt bevestigd, verwijder je niets voordat je de bestanden en de database hebt gekopieerd. Licht je hostingprovider in en wijzig je wachtwoorden vanaf een schoon apparaat, te beginnen met de hosting en de e-mail.
Zet geen back-up terug zonder te controleren of die van vóór de inbraak is, en installeer nooit een premiumplug-in die je buiten de site van de maker hebt gedownload. Kunnen persoonsgegevens zijn ingezien, dan kan de AVG je verplichten het datalek zo mogelijk binnen 72 uur te melden bij de Autoriteit Persoonsgegevens (meldplicht datalekken). Dit is geen juridisch advies.
Is de site opgeschoond, dan beperken regelmatige updates, een PHP-versie die nog wordt ondersteund en geteste back-ups de kans op herhaling sterk. Doe je deze controles elke maand, dan weet je ruim op tijd of je site gehackt is, lang voordat een klant het merkt.
Controle op afstand, met schermdeling
Om deze signalen te herkennen, moet je de juiste schermen voor je hebben. Via een videogesprek met schermdeling lopen we samen je beheer, Search Console en het klantenpaneel van je hostingprovider door: je ziet wat we controleren, en waarom.
De sessie kan worden opgenomen, zodat je de controles later zelf kunt herhalen tijdens het maandelijkse onderhoud. Er hoeft niemand te reizen: een link om in te loggen is genoeg, en we werken in dezelfde tijdzone.
Gehackte WordPress-site herkennen: veelgestelde vragen
Mijn site ziet er bij mij normaal uit: kan hij toch gehackt zijn?
Ja. Veel besmettingen zijn voorwaardelijk: ze slaan ingelogde beheerders, terugkerende bezoekers of desktops over, en de spam wordt soms alleen aan Googlebot getoond. Test daarom vanaf een mobiel in een privévenster en kijk in Search Console.
Is de zoekopdracht site: genoeg om een hack te vinden?
Die toont vooral geïndexeerde spampagina’s, maar geen achterdeuren, verborgen accounts of scripts die alleen bepaalde bezoekers zien. Combineer haar met het rapport ‘Beveiligingsproblemen’, de lijst met beheerders en een controle van de bestanden van de kern en de plug-ins, voor elke taalversie van de site.
Google heeft me geen melding gestuurd: kan ik gerust zijn?
Niet per se. Search Console waarschuwt alleen geverifieerde eigenaren en gebruikers van de site, en een besmetting wordt niet altijd meteen opgemerkt. Is je domein nog niet geverifieerd in Search Console, doe dat dan nu: het is een van de kanalen waarlangs Google beveiligingsproblemen meldt.
Betekent een onbekende beheerder altijd dat de site gehackt is?
Niet altijd: het kan een account zijn van een vorig webbureau of van een plug-in. Controleer de aanmaakdatum en het gekoppelde e-mailadres. Herkent niemand het account, behandel het dan als een ernstig teken van inbraak: vernieuw alle toegang en zoek uit hoe het is aangemaakt.
Mijn virusscanner vindt niets: is dat een goed teken?
Nee. De virusscanner op je computer beschermt je eigen apparaat, niet de server waarop WordPress draait. Kwaadaardige code in een website is vaak gemaskeerd en wordt alleen onder bepaalde voorwaarden actief. Alleen een analyse op de server, van de bestanden én de database, geeft uitsluitsel.
Waar meld ik een hack?
Bij inbraak, fraude of afpersing kun je aangifte doen bij de politie. Zijn er persoonsgegevens gelekt, dan geldt mogelijk de meldplicht datalekken bij de Autoriteit Persoonsgegevens. Het Digital Trust Center van de Rijksoverheid publiceert daarnaast praktische adviezen voor ondernemers.
Bij welke signalen moet ik meteen ingrijpen?
Een redirect naar een frauduleuze site, een waarschuwing in de browser, een gewijzigde betaalpagina of gelekte klantgegevens. Bescherm in die gevallen eerst je bezoekers met een onderhoudspagina, kopieer de huidige staat van de site en volg dan zonder uitstel een noodplan.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Maak je je zorgen over een symptoom? Référenceur is een online marketingbureau uit België en Luxemburg met Nederlandse teksten en rapporten van native speakers: vraag een gratis analyse aan, dan controleren we samen via schermdeling of je WordPress-site is gehackt en welke maatregelen nodig zijn.