 0498 70 98 60
Japanse spam in WordPress: de parasitaire pagina’s opsporen, verwijderen en uit Google halen
Japanse spam in WordPress zie je zelden op de site zelf. Het is een klant die zich verbaast over Google-resultaten vol Japanse tekens, of een collega die onder de naam van je bedrijf pagina’s met spotgoedkope luxetassen tegenkomt, terwijl je homepage er volkomen normaal uitziet.
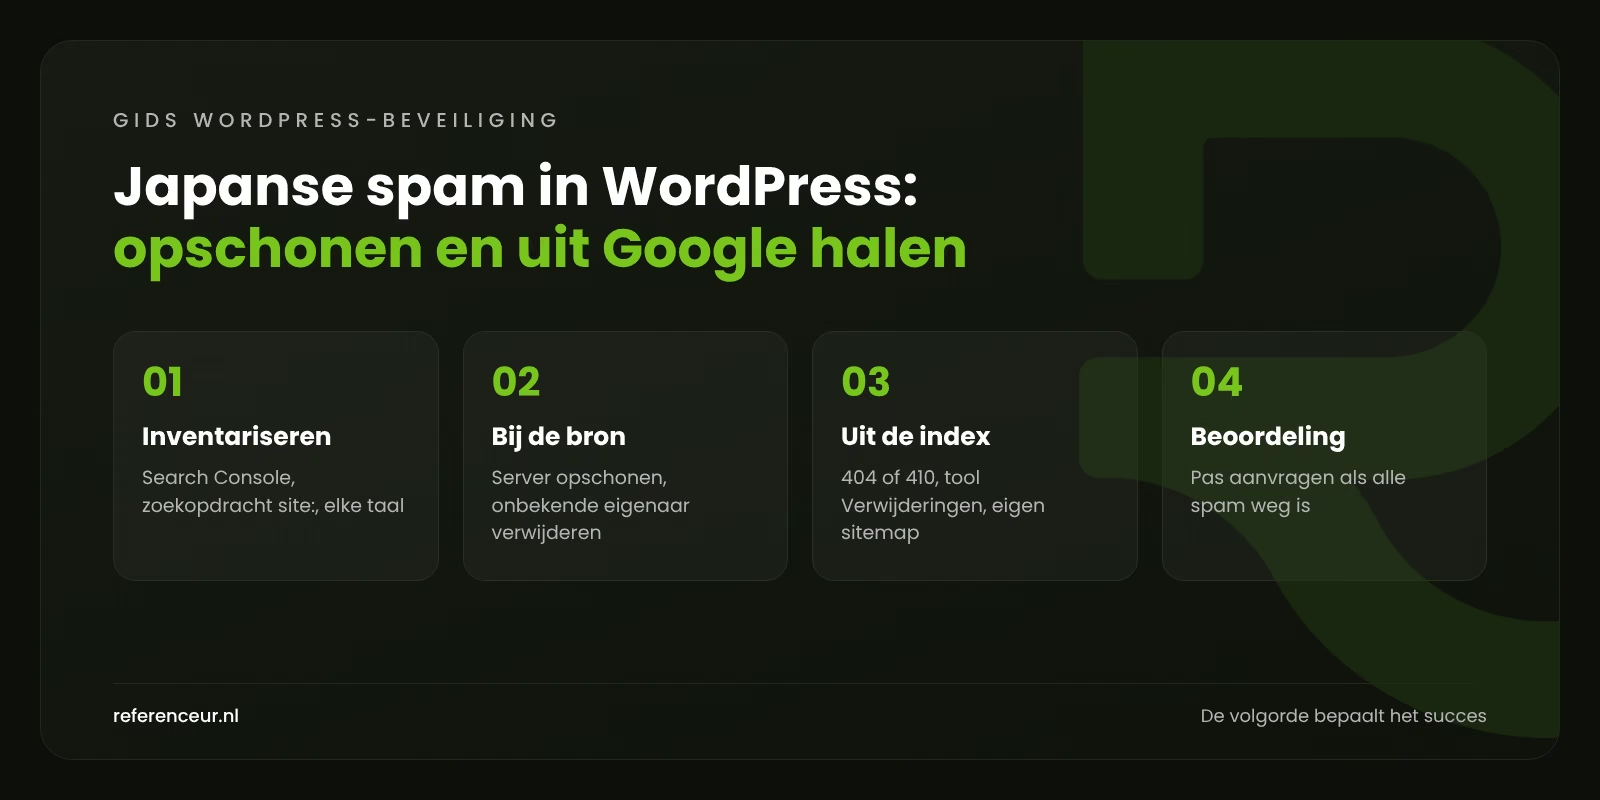
Référenceur, een online marketingbureau uit België en Luxemburg, helpt winkels, praktijken en mkb-bedrijven die door deze SEO-hack zijn getroffen om twee klussen tegelijk aan te pakken: de oorzaak op de server wegnemen en daarna de neppagina’s uit de index van Google krijgen. De volgorde van die stappen bepaalt of het geheel slaagt.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
Twijfel je nog of je echt bent gehackt? Zoek dan eerst op site:jouwdomein.nl in Google, kijk in Search Console en start de gratis beveiligingsscan op deze pagina.
Japanse spam: een aanval die onzichtbaar moet blijven
Google rekent dit verschijnsel tot de pagina-injecties: de aanvaller plant duizenden automatisch gegenereerde URL’s op je domein, vaak in mappen met een willekeurige naam. Ze dienen om namaakproducten te verkopen of verkeer naar andere sites te leiden.
De methode leunt bijna altijd op cloaking, wat Google omschrijft als het tonen van andere inhoud aan internetgebruikers dan aan zoekmachines. Je browser krijgt een normale pagina of een 404-fout, Googlebot krijgt de spam.
Een ander onopvallend signaal: een onbekende eigenaar in Search Console. Door je domein te verifiëren met een bestand of een regel in het .htaccess-bestand kan de hacker eigen sitemaps indienen en de indexering van zijn pagina’s versnellen.
Een inventaris van de geïndexeerde spampagina’s
Verwijder niets voordat je de geïndexeerde spampagina’s in kaart hebt gebracht. Die inventaris vertelt je welke URL’s je moet volgen, welke je het eerst verbergt en of de aanval één taal treft of de hele site.
Drie bronnen vullen elkaar aan. Het rapport ‘Beveiligingsproblemen’ in Search Console noemt voorbeeld-URL’s als Google gehackte inhoud heeft gevonden. De zoekopdracht site:jouwdomein.nl brengt verdachte mappen aan het licht, en het rapport Prestaties toont soms Japanse zoekopdrachten die niets met je bedrijf te maken hebben.
Op een tweetalige site, bijvoorbeeld in het Nederlands en Engels, herhaal je de zoekopdracht voor elke taalmap, omdat de neppagina’s zich daar soms tussen nestelen. Test ten slotte een paar URL’s met de URL-inspectie en de livetest: die toont de code die werkelijk aan Googlebot wordt geserveerd, cloaking inbegrepen. Zet alles in een spreadsheet.
De spam bij de bron aanpakken, op de server
Pagina’s in Google verbergen zonder de server op te schonen is zinloos: ze worden gewoon opnieuw aangemaakt. Begin met een volledige kopie van de bestanden en de database, offline bewaard als bewijs en nooit zomaar terug in productie gezet.
In de gevallen die Google beschrijft, stuurt een RewriteRule in het .htaccess-bestand de spam-URL’s door naar een verborgen PHP-script, en wordt er code toegevoegd aan bestanden als index.php, wp-load.php of 404.php. Onleesbare blokken die base64_decode, eval of gzinflate aanroepen, verdienen extra aandacht.
wp core verify-checksums
wp plugin verify-checksums --all
wp post list --post_type=any --orderby=date --order=DESC --posts_per_page=30
De eerste twee WP-CLI-commando’s vergelijken de kern en de plug-ins uit de directory van WordPress.org met hun officiële versies. Het derde toont de laatst aangemaakte inhoud, handig om een golf onbekende publicaties te ontdekken. Controleer daarnaast de media-map, het .htaccess-bestand, wp-config.php, de must-use-plug-ins en de geplande taken.
Verwijder in Search Console elke niet-geautoriseerde eigenaar, wis zijn verificatiebestand of -tag en verwijder sitemaps die je niet zelf hebt ingediend. Google raadt daarna aan te controleren of een fictieve token-URL netjes een 404-fout geeft.
De geïndexeerde spampagina’s uit de zoekresultaten halen
Is de bron weggenomen, dan moet elke nep-URL een 404- of 410-statuscode geven. Het is die code, vastgesteld door Googlebot tijdens zijn bezoeken, die een pagina blijvend uit de index haalt.
| Situatie | Juiste reactie | Wat je mag verwachten |
|---|---|---|
| Spam-URL van de server verwijderd | De 404- of 410-code laten staan | Geleidelijk uit de index naarmate Google opnieuw crawlt |
| Zeer zichtbare resultaten op je merknaam | Tool Verwijderingen in Search Console | Tijdelijk verborgen, ongeveer zes maanden |
| Sitemap ingediend door de aanvaller | Verwijderen en je eigen sitemap indienen | Crawlen weer gericht op je echte pagina’s |
| Verleiding van robots.txt | Deze URL’s niet blokkeren | Googlebot moet de 404 kunnen vaststellen |
| Massaal doorsturen naar de homepage | Vermijden | Risico op ‘soft 404’ en een tragere verwijdering |
Volgens de documentatie van Google over het verwijderen van informatie verbergt de tool Verwijderingen een resultaat alleen voor ongeveer zes maanden, zonder het uit de index te wissen. Gebruik hem voor de meest storende URL’s; de 404 zorgt voor de definitieve verwijdering.
Dien daarna je eigen sitemap in, gegenereerd door WordPress of je SEO-plug-in, voor elke taal als de site meertalig is. Google kan zijn crawlcapaciteit dan aan je echte pagina’s besteden terwijl de neppagina’s verdwijnen.
Het verzoek om beoordeling komt als laatste
Meldt Search Console gehackte inhoud, dan is een verzoek om beoordeling pas zinvol als alle pagina’s zijn gecorrigeerd. Google benadrukt dat een gedeeltelijke correctie niet tot een gedeeltelijk herstel leidt.
Schrijf een precies verzoek: aard van het probleem, genomen maatregelen en huidige stand, bijvoorbeeld ‘geïnjecteerde pagina’s verwijderd, kwetsbare plug-in bijgewerkt, onbekende eigenaar verwijderd’. Volgens Google kan de beoordeling van een gehackte site met spam enkele weken duren. Stuur geen tweede verzoek voordat je antwoord hebt op het eerste.
Verschijnt er ook een rode waarschuwing in browsers, controleer dan de Safe Browsing-status van je domein in het transparantierapport van Google.
De site beveiligen tegen nieuwe Japanse spam
Deze injecties komen meestal binnen via een verouderde plug-in of een oud thema, of via een hergebruikt wachtwoord. Preventie rust op vier pijlers.
- Regelmatige updates van de kern, de plug-ins, het thema en PHP, en alert blijven op kwetsbare plug-ins.
- Beheerste toegang: unieke wachtwoorden, tweestapsverificatie en niet meer beheerdersaccounts dan strikt nodig.
- Back-ups die buiten de server worden bewaard en zijn getest door ze echt terug te zetten.
- Bewaking: meldingen van Search Console ingeschakeld, maandelijkse controle van de geïndexeerde pagina’s en de eigenaren van het domein.
De aanval laat ook sporen na in je vindbaarheid: legitieme pagina’s die zakken, dubieuze links naar de nep-URL’s. Is de site weer schoon, dan meet een audit van je zoekmachineoptimalisatie die effecten, zodat je ze kunt herstellen.
Begeleiding op afstand, via videogesprekken
Dit soort incidenten pak je prima op afstand aan, want alles speelt zich af op de server en in Search Console. In een kick-offgesprek via video controleren we de toegang, delen we de inventaris van de URL’s en verdelen we het werk tussen jou, je hostingprovider en ons.
Het opschonen en instellen gebeurt daarna via schermdeling of met tijdelijke toegang. Elke actie wordt schriftelijk vastgelegd en kun je zo in het verzoek om beoordeling gebruiken.
Maandelijkse monitoring laat daarna zien hoe de neppagina’s verdwijnen en je echte pagina’s terugkomen, in dezelfde tijdzone als jij. Op onze pagina over het herstel van een gehackte WordPress-website lees je hoe de volledige ingreep verloopt.
Japanse spam in WordPress: veelgestelde vragen
Waarom zie ik de Japanse pagina’s niet als ik mijn site bezoek?
Omdat het kwaadaardige script aan cloaking doet: het herkent Googlebot of bezoekers die uit een zoekmachine komen en serveert alleen hun de spam. Ben je ingelogd in het beheer of typ je het adres zelf in, dan zie je een normale site. De livetest van de URL-inspectie laat zien wat Google echt ontvangt en bevestigt de Japanse spam.
Hoelang blijven de geïndexeerde spampagina’s zichtbaar?
Google noemt geen termijn: alles hangt af van hoe vaak je site wordt gecrawld. Zodra de spampagina’s een 404 of 410 geven, verdwijnen ze geleidelijk uit de resultaten. In de tussentijd kan de tool Verwijderingen de meest zichtbare ongeveer zes maanden verbergen, zodat de index tijd krijgt om bij te werken.
Is mijn Engelstalige versie ook getroffen?
Mogelijk. Op een meertalige site kan de injectie zich richten op één taalmap, een subdomein of het hele domein. Zoek met site: op elke versie, bekijk het rapport Pagina’s in Search Console en controleer elke sitemap. Wie alleen de Nederlandse versie opschoont, laat de parasitaire URL’s in de andere talen actief.
Kost Japanse spam me posities in Google?
Indirect wel. Zolang Google gehackte inhoud ziet, kan het waarschuwingen tonen of de zichtbaarheid van de betrokken pagina’s beperken, en duizenden parasitaire URL’s slokken een deel van de crawlcapaciteit op. Voor een bedrijf met een lokale klantenkring lijdt ook je imago: Japanse resultaten onder je naam schrikken af.
De aanval liep via een plug-in: moet de site opnieuw worden gebouwd?
Niet per se. Kunnen de kern, de plug-ins en het thema opnieuw worden geïnstalleerd vanuit officiële bronnen en is de database opgeschoond, dan volstaat een opschoning vaak. Een nieuwe site wordt pas zinvol als de huidige draait op een verlaten thema, plug-ins zonder ondersteuning of maatwerk dat niemand meer onderhoudt.
Geldt de AVG ook bij pure SEO-spam?
Japanse spam is vooral gericht op je vindbaarheid, maar de aanvaller had toegang tot de server en kon de database, formulieren of klantaccounts inzien. Kunnen persoonsgegevens zijn blootgesteld, dan schrijft de AVG een melding bij de Autoriteit Persoonsgegevens binnen 72 uur voor, tenzij een risico onwaarschijnlijk is. Dit is geen juridisch advies: overleg zo snel mogelijk met een adviseur.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Verschijnen er Japanse resultaten of namaakproducten onder je naam? Référenceur is een online marketingbureau uit België en Luxemburg met Nederlandse teksten en rapporten van native speakers: vraag een gratis analyse aan, dan lopen we samen Search Console, de inventaris van parasitaire URL’s en een passend actieplan door.