 0498 70 98 60
Site door Google als gevaarlijk gemarkeerd: de waarschuwing opheffen en je klanten geruststellen
Klanten mailen je dat ‘de site een waarschuwing geeft’, en je homepage verdwijnt achter een rood scherm: een site die door Google als gevaarlijk is gemarkeerd, ziet zijn bezoekers binnen een paar uur weglopen. Voordat je lukraak bestanden gaat wissen, neem je de tijd voor een diagnose in de juiste volgorde: die verkort de weg uit de crisis.
Référenceur, een online marketingbureau uit België en Luxemburg, begeleidt winkels, mkb-bedrijven en stichtingen waarvan de WordPress-site op de zwarte lijst is beland, van het lezen van Search Console tot de aanvraag van een nieuwe beoordeling, zonder ooit om je wachtwoorden te vragen. Deze gids beschrijft elke stap, en op deze pagina vind je ook een gratis beveiligingsscan voor een eerste controle.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
Site door Google als gevaarlijk gemarkeerd: wat er achter het rode scherm zit
De waarschuwing komt van Google Safe Browsing, een dienst die volgens Google dagelijks meer dan vijf miljard apparaten helpt beschermen. Chrome en andere browsers gebruiken die dienst, dus de blokkade treft je bezoekers ook ver buiten de zoekresultaten.
In het rapport ‘Beveiligingsproblemen’ van Search Console deelt Google de incidenten in drie groepen in: gehackte inhoud die zonder jouw toestemming op de site is gezet, malware of ongewenste software, en social engineering, die de bezoeker tot een gevaarlijke handeling verleidt. Ga er bij WordPress van uit dat er een inbraak is, zolang de analyse niet het tegendeel bewijst.
De schade breidt zich snel uit: virusscanners en bedrijfsfilters hebben hun eigen reputatielijsten, je e-mails kunnen in de spammap belanden en sommige hostingproviders schorten het account op. Controleer op een meertalige site alle talen.
Eerst de diagnose, dan pas aan de site zitten
Begin met de sitestatus in het transparantierapport van Google: die laat zien of het domein op dit moment inhoud host die als gevaarlijk wordt beschouwd. Open daarna Search Console, onderdeel ‘Beveiligingsproblemen’, voor de precieze categorie en een paar voorbeeld-URL’s.
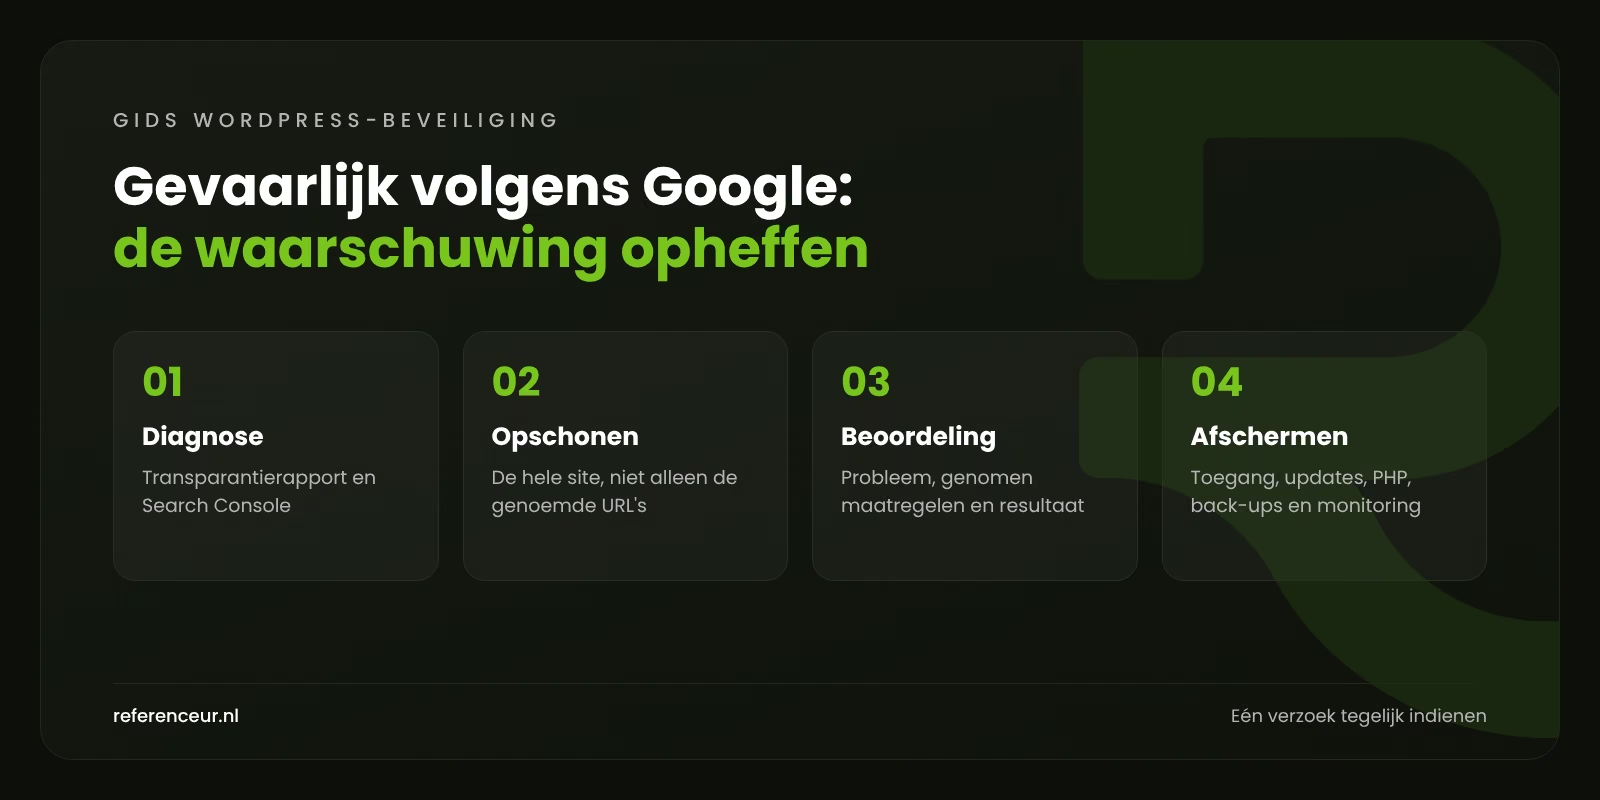
Google geeft aan dat die lijst met voorbeelden niet per se volledig is: je moet de hele site corrigeren, niet alleen de genoemde pagina’s. Verifieer de property direct als dat nog niet is gebeurd, want de nieuwe beoordeling loopt via Search Console.
Leg vóór elke wijziging het bewijs vast: een kopie van de bestanden en de database, de toegangslogs en gedateerde screenshots van de waarschuwing. Die kopie dient om de inbraak te begrijpen, nooit om de site mee terug te zetten.
Licht ook je hostingprovider in, of die nu in Nederland zit of elders in de Europese Unie. Vraag om de toegangslogs, de eigen detecties en, als het account is opgeschort, beperkte toegang om op te schonen.
WordPress opschonen, van de hoofdmap tot de media
Google benadrukt het: een gedeeltelijke correctie heft de waarschuwing niet op. Dit is de volgorde die wij aanhouden om te voorkomen dat de site halverwege opnieuw besmet raakt:
- De deur dichtdoen: een onderhoudspagina of wachtwoordbeveiliging tijdens de ingreep.
- De integriteit controleren: de kern en de plug-ins uit de officiële directory vergelijken met hun controlesommen.
- Toevoegingen opsporen: PHP-scripts tussen de media, onbekende geplande taken, spookbeheerders.
- Opnieuw beginnen vanuit schone bronnen: kern, thema en plug-ins opnieuw downloaden bij de officiële maker.
- De database doorlichten: scripts in de inhoud, gewijzigde opties en een aangepast siteadres.
- De geheimen vernieuwen: wachtwoorden voor WordPress, SFTP, de database en de hosting, daarna de beveiligingssleutels.
Met SSH-toegang versnelt WP-CLI deze controles zonder iets te wijzigen: afwijkingen van de officiële bestanden, beheerders, geplande taken en PHP-bestanden die tussen de media verstopt zitten.
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
wp cron event list
find wp-content/uploads -name "*.php"
Een premiumplug-in staat niet in de controlesommen van WordPress.org: installeer die opnieuw vanaf de site van de maker. Gebruik nooit een ‘nulled’ kopie, die geen beveiligingsupdates krijgt en vaak extra code bevat.
Afhankelijk van het scenario vind je kwaadaardige redirects die alleen mobiele bezoekers treffen, spampagina’s die alleen in Google zichtbaar zijn of een stille achterdeur. Elk van die gevallen vraagt om een grondige opschoning en het dichten van het lek.
Nieuwe beoordeling: van de zwarte lijst van Google Safe Browsing af
Is de site schoon en bereikbaar voor Googlebot, stuur dan het verzoek om beoordeling in via het rapport ‘Beveiligingsproblemen’. Google verwacht drie onderdelen: een precieze beschrijving van het probleem, de genomen maatregelen en het resultaat.
Blijf feitelijk: verwijderde bestanden, vervangen plug-in, gewijzigde wachtwoorden. Een verzoek dat je indient terwijl het probleem nog bestaat, vertraagt de volgende beoordelingen, en Google vraagt je geen nieuw verzoek te sturen zolang er over het vorige nog geen besluit is.
Volgens de documentatie van Google duurt de beoordeling ongeveer een dag bij phishing, een paar dagen bij malware en enkele weken bij een hack met spam. Wordt de site schoon bevonden, dan verdwijnen de waarschuwingen in browsers en zoekresultaten binnen 72 uur.
Van de zwarte lijst van Google Safe Browsing af zijn lost niet alles op: verschillende makers van virusscanners hebben hun eigen databases en een formulier om een vals-positieve melding door te geven. Dien dat in nadat Google heeft besloten, met een samenvatting van je correcties.
Persoonsgegevens, meldplicht en aangifte
Kunnen formulieren, klantaccounts of bestellingen zijn ingezien, dan verplicht de AVG (artikel 33) je om het datalek zo mogelijk binnen 72 uur na ontdekking te melden bij de Autoriteit Persoonsgegevens, tenzij het geen risico oplevert voor de rechten en vrijheden van de betrokkenen. Leg het datalek daarnaast intern vast. Dit is geen juridisch advies: raadpleeg voor jouw situatie de AP of een jurist.
Is de aanval ernstig of nog gaande, dan kun je aangifte doen bij de politie. Organisaties die onder de Nederlandse uitwerking van de NIS2-richtlijn vallen, hebben eigen meldplichten. Voor de meeste kleine ondernemers geldt dat niet, maar de meldplicht datalekken uit de AVG wel.
De site afschermen om herhaling te voorkomen
Het heeft geen zin de waarschuwing op te heffen als het lek blijft openstaan. Deze tabel verdeelt het werk tussen je eigen team en je dienstverleners:
| Spoor | Intern te doen | Te eisen van je webbureau of hostingprovider |
|---|---|---|
| Toegang | Overbodige accounts verwijderen, tweestapsverificatie inschakelen | Inlogpogingen op wp-login.php en xmlrpc.php beperken |
| Onderdelen | Kern, thema en plug-ins bijwerken, ongebruikte onderdelen verwijderen | Elke update eerst testen op een stagingkopie |
| Server | De PHP-versie aflezen in de tool Sitestatus | Overstappen op een PHP-versie die nog wordt onderhouden |
| Back-ups | De laatste schone kopie en de datum daarvan kennen | Externe back-ups en regelmatige testrestores |
| Monitoring | Meldingen van Search Console per e-mail ontvangen | Bestandsscanner en beschikbaarheidscontrole |
Zet de regel define( 'DISALLOW_FILE_EDIT', true ); in wp-config.php om de thema- en plug-ineditor in het beheer uit te schakelen. Combineer dat met tweestapsverificatie en zo min mogelijk beheerdersaccounts.
Wees bij back-ups voorzichtig met de kopie van gisteren: de besmetting kan weken vóór de melding zijn begonnen. Zet alleen een versie terug waarvan is vastgesteld dat ze schoon is en voer alle updates uit voordat de site weer online gaat.
Houd na het opheffen het organische verkeer en de geïndexeerde pagina’s in de gaten: met zoekmachineoptimalisatie controleren we of de spam-URL’s echt uit de index verdwijnen.
Begeleiding op afstand, in dezelfde tijdzone
Een geblokkeerde site kun je prima onderzoeken via een videogesprek met schermdeling: je ziet elke controle live en je typt de wachtwoorden zelf in. Référenceur heeft geen kantoor in Nederland en dat hoeft ook niet: de werkwijze is overal hetzelfde.
Het verloop: een diagnosegesprek om samen Search Console te lezen, een schriftelijk plan dat jouw taken scheidt van die van de hostingprovider en een gezamenlijke controle voordat het verzoek om beoordeling de deur uitgaat. Een opgenomen training leert je team daarna de meldingen te bewaken, en een maandelijks overleg kan het vervolg bewaken.
Voor een volledige aanpak, van analyse tot herlancering, lees je onze pagina over een gehackte WordPress-website. Is de site te oud om te redden, dan kunnen we hem met een nieuwe website op hetzelfde domein opnieuw opbouwen.
Site door Google als gevaarlijk gemarkeerd: veelgestelde vragen
Geldt de waarschuwing ook voor mijn Engelse en Duitse versie?
Google kan specifieke pagina’s of het hele domein markeren, afhankelijk van de omvang van het probleem. Omdat al je talen meestal dezelfde WordPress-installatie delen, treft een besmetting vaak het geheel. Test elke versie in een privévenster en behandel de site als één geheel, niet alleen de taal die in Search Console wordt genoemd.
Hoelang blijft mijn site geblokkeerd?
Zolang het probleem bestaat, blijft de waarschuwing staan. De duur hangt dus eerst af van de kwaliteit van de opschoning en daarna van de beoordelingstermijn, die volgens Google per categorie verschilt: ongeveer een dag bij phishing, enkele weken bij een hack met spam. Een voorbarig verzoek verlengt de wachttijd in plaats van die te verkorten.
Ik zie niets vreemds op mijn site: vergist Google zich?
Zelden. Veel besmettingen verbergen zich voor ingelogde beheerders en verschijnen alleen voor bezoekers die via Google komen of een smartphone gebruiken. Bekijk de voorbeeld-URL’s in Search Console, test vanaf een ander apparaat en vergelijk de bestanden met WP-CLI. Is alles echt schoon, dan is het verzoek om beoordeling precies de manier om dat te laten vaststellen.
Moet ik de Autoriteit Persoonsgegevens inlichten?
Dat hangt af van wat er is getroffen. Kunnen persoonsgegevens zijn ingezien of gestolen, dan schrijft de AVG een melding binnen 72 uur bij de AP voor als er een risico is voor de betrokkenen, en bij een hoog risico moet je ook henzelf informeren. Bij juridische twijfel raadpleeg je de AP of een jurist.
Is een nieuwe domeinnaam een oplossing?
Nee. Een ander domein dicht het lek niet, en je verliest je SEO-geschiedenis, je inkomende links en het vertrouwen dat je bij klanten hebt opgebouwd. Van de zwarte lijst afkomen doe je met opschonen en een nieuwe beoordeling. Moet de site opnieuw worden gebouwd, doe dat dan op hetzelfde domein.
Herstellen mijn posities in Google zich weer?
Tijdens de blokkade haken de meeste bezoekers af bij de waarschuwing. Na het opheffen komt de zichtbaarheid meestal terug als de geïnjecteerde inhoud is verwijderd en de spampagina’s uit de index zijn. Een site die meerdere keren als gevaarlijk is gemarkeerd, blijft wel kwetsbaarder: voorkomen is net zo belangrijk als herstellen.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Blokkeert een rood scherm de toegang tot je site? Référenceur is een online marketingbureau uit België en Luxemburg met Nederlandse teksten en rapporten van native speakers: vraag een gratis analyse aan, dan lopen we samen Search Console door, achterhalen we de oorzaak van de melding en krijg je een schriftelijk actieplan.