 0498 70 98 60
WordPress-back-up: kopieën buiten de server, het juiste ritme en een geteste restore
Een hack, een verkeerde klik in het beheer of een update die misloopt: op de dag dat je site plat ligt, hangt alles af van een WordPress-back-up die volledig, recent en schoon is, en die iemand ook echt kan terugzetten. Te veel bedrijven ontdekken pas op het moment zelf dat een van die vier voorwaarden ontbreekt.
Référenceur, een online marketingbureau uit België en Luxemburg, helpt winkels, vrije beroepen, stichtingen en mkb-bedrijven aan een back-upstrategie die gecontroleerd en vastgelegd is. Moet een gehackte WordPress-site weer op de been worden geholpen zonder het lek mee terug te zetten? Ook dan springen we bij.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
In deze gids lees je wat je kopieert, hoe vaak, waar je de archieven bewaart en hoe je de meest voorkomende valkuil vermijdt: een kopie die al besmet is.
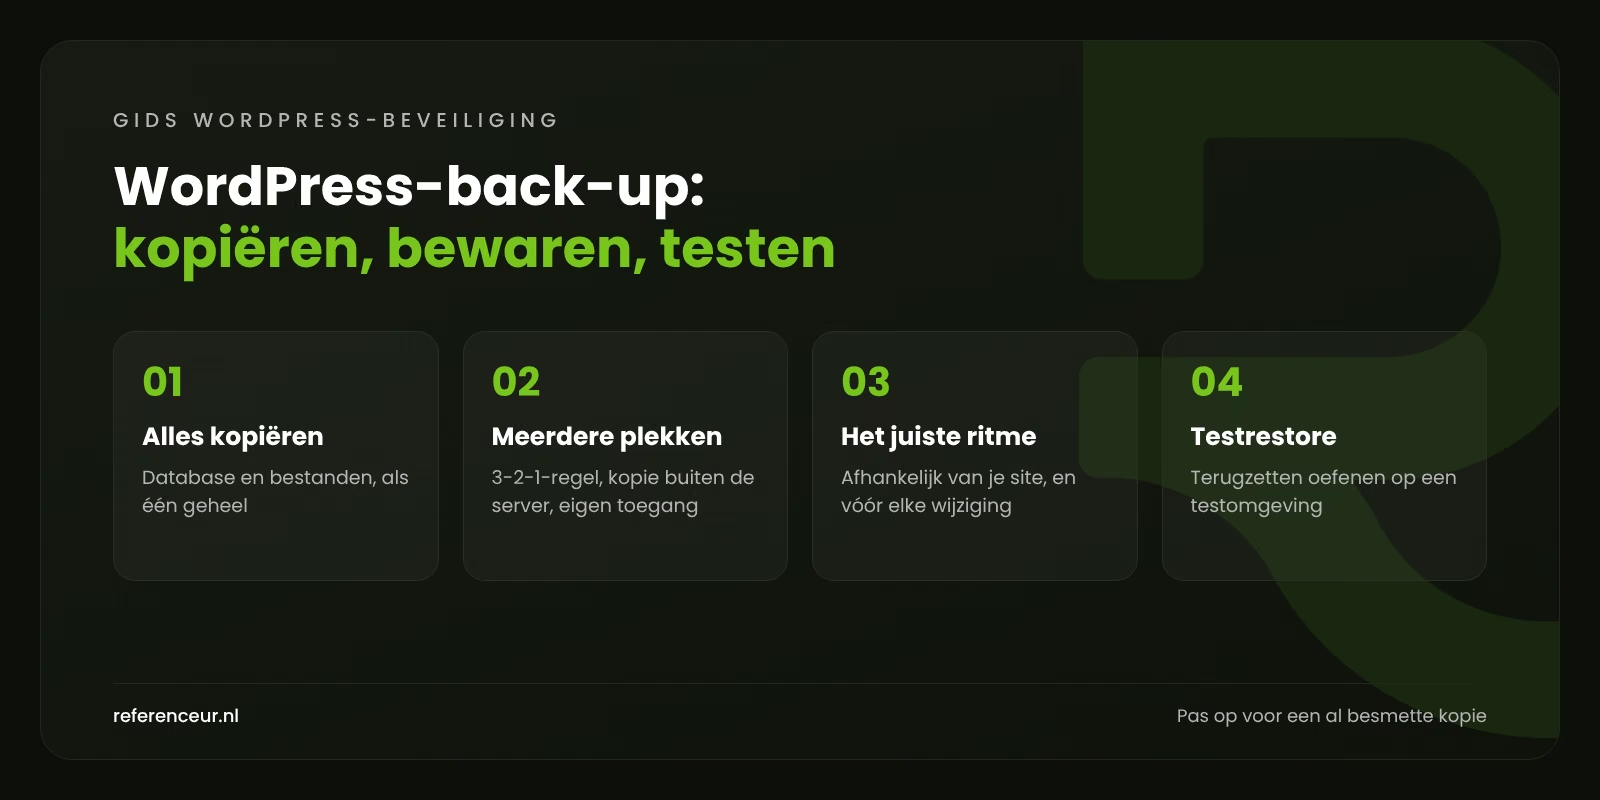
Twee onderdelen die je samen kopieert: database en bestanden
Een WordPress-site bestaat uit twee afzonderlijke delen. De database bevat pagina’s, berichten, instellingen, gebruikersaccounts en bij een webwinkel ook de bestellingen. De bestanden omvatten de kern, thema’s, plug-ins, media, wp-config.php en .htaccess.
De officiële WordPress-documentatie benadrukt dat je met een kopie van de websitemap de database niet meeneemt, want die staat apart. Ze raadt aan eerst de database en daarna de bestanden te exporteren, zodat ze één geheel vormen. Bij een restore zet je eerst de bestanden terug en importeer je daarna de database.
Op een meertalige site staan de vertalingen meestal in de database en in de instellingen van de meertalige plug-in. Een export van alleen de berichten of een kopie van de media is dus nooit genoeg.
Waar je de kopieën bewaart: meerdere plekken, aparte toegang
De zogeheten 3-2-1-regel is een goed uitgangspunt: drie kopieën, op twee verschillende soorten opslag, waarvan één buiten de hoofdlocatie. De WordPress-documentatie zegt hetzelfde en raadt aan meerdere recente back-ups op verschillende plekken te bewaren, bijvoorbeeld bij de hostingprovider, in online opslag en op een lokale computer.
De automatische back-up van je hostingprovider is waardevol, maar niet genoeg. Hij hangt af van dezelfde partij en vaak van dezelfde inloggegevens als de site. Een aanvaller die toegang krijgt tot het controlepaneel van je hosting, kan hem wissen. Voeg daarom een kopie buiten de server toe, met aparte toegangsgegevens, bij voorkeur in opslag binnen de Europese Unie.
Deze archieven bevatten dezelfde persoonsgegevens als de site: klantgegevens, formulierberichten en bestellingen. Versleutel ze, geef maar een paar mensen toegang en verwijder archieven die je niet meer nodig hebt.
WordPress-back-up en AVG: ook beschikbaarheid telt
De AVG gaat niet alleen over vertrouwelijkheid. Artikel 32 noemt bij de beveiligingsmaatregelen ook het vermogen om bij een fysiek of technisch incident de beschikbaarheid van en de toegang tot persoonsgegevens tijdig te herstellen. Een geteste back-up is daar het meest concrete voorbeeld van.
Omgekeerd kan het verlies of de vernietiging van persoonsgegevens een datalek zijn in de zin van de AVG. Tenzij het waarschijnlijk geen risico oplevert voor de betrokkenen, moet je het zonder onredelijke vertraging en zo mogelijk binnen 72 uur melden bij de Autoriteit Persoonsgegevens (AP); dat is de meldplicht datalekken uit artikel 33. Dit artikel is geen juridisch advies.
Welk back-upritme bij welk soort site past
De juiste frequentie hangt af van wat je bereid bent kwijt te raken. De WordPress-documentatie noemt een wekelijkse kopie voor een kleine site die weinig verandert, een dagelijkse voor een zeer actieve site, en altijd een kopie vóór een update of verhuizing.
| Soort site | Aanbevolen ritme | Aandachtspunt |
|---|---|---|
| Visitekaartjessite van een zzp’er of vrij beroep | Wekelijks, plus een kopie vóór elke wijziging | Meerdere weken geschiedenis bewaren, waarvan één kopie buiten de server |
| Restaurant of horecazaak met online reserveringen | Dagelijks | Reserveringen van na de laatste kopie zouden verloren gaan |
| WooCommerce-webwinkel | Minstens dagelijks voor de database, liefst vaker | Betaalde bestellingen tussen kopie en restore noteren |
| Stichting of vereniging met ledengedeelte of inschrijvingen | Dagelijks | Versleutelde kopieën: ze bevatten ledengegevens |
| Meertalige site | Dagelijks in periodes waarin je veel content bijwerkt | Controleren of vertalingen en taalinstellingen zijn meegenomen |
Zet je bij een webwinkel de database van gisteren terug, dan kunnen bestellingen die intussen zijn betaald verdwijnen. Noteer ze voordat je iets doet, of zet alleen de bestanden terug als de database schoon is.
Als de laatste kopie al besmet is
Een inbraak zie je niet altijd dezelfde dag. Een achterdeur kan weken stil blijven voordat er redirects of spam opduiken. Bewaar je alleen de meest recente kopieën, dan zit de kwaadaardige code er misschien al in.
Zet je zo’n kopie terug, dan lijkt de site schoon, maar komt de besmetting terug. Zelfs een schone kopie lost niets op als het oorspronkelijke lek, vaak een kwetsbare plug-in, blijft bestaan. Probeer daarom eerst te achterhalen wanneer de inbraak plaatsvond, aan de hand van de toegangslogs en de wijzigingsdatums van bestanden.
Controleer na het terugzetten de lijst met beheerders met wp user list --role=administrator en installeer meteen de patches. Is een besmetting bevestigd, bewaar dan een kopie van de gehackte staat als bewijs.
Een WordPress-site terugzetten: oefen vóór het misgaat
Een back-up die nooit is getest, blijft een belofte. De officiële documentatie raadt ook aan af en toe handmatig een kopie te maken om te controleren of het automatische proces werkt. Ga nog een stap verder en plan een restore-oefening op een testomgeving (staging), die de meeste hostingproviders aanbieden.
- Een kopie kiezen met een datum en noteren waar die vandaan komt.
- De bestanden terugzetten op de testomgeving en daarna de database importeren.
- Het adres van de testsite aanpassen, bijvoorbeeld met
wp search-replace, en indexering blokkeren. - De belangrijkste pagina’s in elke taal doorlopen, plus de formulieren, het inloggen en het bestelproces.
- De integriteit van de kern controleren voordat je de kopie schoon verklaart.
- De datum, de duur van de oefening en de problemen die je tegenkwam vastleggen.
wp db export kopie-voor-ingreep.sql
tar -czf bestanden.tar.gz wp-content wp-config.php .htaccess
wp db import kopie-voor-ingreep.sql
wp core verify-checksums
Deze WP-CLI- en tar-commando’s voer je uit vanuit de hoofdmap van de site. Ze vervangen geen geautomatiseerd systeem, maar zijn handig voor een handmatige kopie vlak voor een ingreep. Wie in alle rust heeft geoefend met het terugzetten van een WordPress-site, wint op de dag van een incident kostbare tijd.
Leg het voor aan je hostingprovider of webbouwer
Met een back-up kun je terug in de tijd, maar een inbraak voorkomt hij niet. Hij hoort bij goed beveiligde toegang, het bijhouden van kwetsbare plug-ins en regelmatige updates van WordPress. Om te weten waar je staat, stel je deze vragen:
- Waar worden de kopieën opgeslagen, in welk land, en hoelang worden ze bewaard?
- Worden database en bestanden samen gekopieerd?
- Kan ik zelf een specifieke datum terugzetten, of moet ik een ticket aanmaken?
- Bestaat er een kopie buiten jullie infrastructuur, met andere inloggegevens?
- Wanneer is de laatste testrestore gedaan?
Je back-ups regelen via videogesprekken
We werken volledig op afstand: de begeleiding verloopt via videogesprekken, op een moment dat je team uitkomt. In een kick-off brengen we de site, de hosting en de bestaande kopieën in kaart.
De eerste testrestore doen we via schermdelen: je volgt elke stap en krijgt de procedure op papier. Met een opgenomen training kun je de oefening zelf herhalen, en in een maandelijks overleg controleren we of de kopieën goed verlopen.
Wil je je site opnieuw laten bouwen op een basis die makkelijk te onderhouden is? Lees dan hoe we een website laten maken aanpakken.
WordPress-back-up: veelgestelde vragen
Is de automatische back-up van mijn hostingprovider genoeg?
Het is een goede basis, maar hij blijft bij dezelfde partij en hangt vaak af van dezelfde toegang als de site. Controleer hoelang hij wordt bewaard en of je een specifieke datum kunt terugzetten. Voor een betrouwbare back-up voeg je een kopie buiten de server toe, met andere inloggegevens, het liefst in de EU, en test je de restore regelmatig.
Zit mijn meertalige plug-in in de kopie?
Ja, als je zowel de bestanden als de volledige database kopieert. Daar staan meestal de vertalingen, de koppelingen tussen pagina’s in verschillende talen en de taalinstellingen. Een kopie van alleen de media of een XML-export van de berichten zou ze kwijtraken. Controleer tijdens de test op de testomgeving elke taalversie van de site.
Hoe weet ik of een kopie schoon is?
Zet hem terug op een testomgeving, controleer de integriteit van de kern met WP-CLI, zoek naar PHP-bestanden in de map met media en loop de lijst met beheerders na. Zorg ook dat het lek waarlangs de aanvaller binnenkwam, gedicht is voordat je de site op de live omgeving terugzet.
Hoelang bewaar ik oude archieven?
Lang genoeg om terug te kunnen naar een moment vóór een besmetting die onopgemerkt bleef, zonder persoonsgegevens eindeloos te bewaren. Een mix van recente kopieën en wekelijkse of maandelijkse archieven biedt een goed evenwicht. Leg die termijn vast in je bewaarbeleid, bescherm de archieven en verwijder ze als ze niet meer nodig zijn.
Is het kwijtraken van al mijn kopieën een datalek?
Dat kan, als persoonsgegevens definitief verloren of onbeschikbaar zijn. De AVG gaat ook over vernietiging en verlies, niet alleen over diefstal. Afhankelijk van het risico voor de betrokkenen kan een melding bij de AP binnen 72 uur nodig zijn. Leg het incident vast in je datalekregister en laat je voor jouw situatie adviseren.
Beschermt een back-up tegen hackers?
Nee: je kunt ermee terug in de tijd, maar een inbraak voorkom je er niet mee. Blijft het lek open, dan kan de teruggezette site opnieuw worden gehackt. Combineer je back-ups met updates, sterke wachtwoorden, tweestapsverificatie en regelmatige controle van bestanden en accounts.
Wat als alle kopieën besmet zijn?
Dan moet de site zelf worden opgeschoond: kern, thema’s en plug-ins vervangen door officiële versies, de database en media doorlichten en alle toegangsgegevens wijzigen. Is de site te oud of te zwaar getroffen, dan kan een nieuwe site verstandiger zijn. Bewaar in beide gevallen een kopie van de besmette staat als bewijs.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Twijfel je aan de kwaliteit van je kopieën? Référenceur is een online marketingbureau uit België en Luxemburg, met Nederlandse teksten die door native speakers worden geschreven. Vraag een gratis analyse aan: in een videogesprek bekijken we samen je hosting, je huidige back-ups en hoe snel je de site weer online krijgt, en daarna schrijven we een heldere, geteste procedure uit.