 0498 70 98 60
WordPress beveiligen: de complete gids om je website te beschermen
De meeste gehackte WordPress-sites zijn niet doelbewust aangevallen. Een bot heeft ze gewoon gevonden, via een bekend lek dat nooit is gedicht. Deze gids over WordPress beveiligen is bedoeld voor ondernemers, zzp’ers en stichtingen die de risico’s willen begrijpen, weten wat ze moeten doen bij een hack en vooral willen voorkomen dat het (opnieuw) gebeurt.
Référenceur is een online marketingbureau uit België en Luxemburg. We helpen mkb-bedrijven om hun WordPress-site te onderzoeken, op te schonen en dicht te timmeren, volledig op afstand via videogesprekken, in dezelfde tijdzone en met Nederlandstalige rapportage.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
Elk onderdeel van deze gids gaat verder in op een specifiek probleem. Met de gratis scan op deze pagina krijg je een eerste indruk. Is je site al getroffen? Op onze pagina over het herstellen van een gehackte WordPress-website lees je hoe we te werk gaan.
Hoe komen aanvallers een WordPress-site binnen?
De kern van WordPress heeft een eigen beveiligingsteam en krijgt regelmatig beveiligingsupdates. Aanvallers komen daarom vooral binnen via de randen: een verlaten plug-in, een thema dat jaren geleden is gekocht, een hergebruikt wachtwoord of gedeelde hosting die slecht is afgeschermd.
De aanvallen zijn geautomatiseerd en willekeurig. Een bot maakt geen onderscheid tussen de site van een lokale bakkerij, een advocatenkantoor of een internationaal concern. Controleer daarom regelmatig welke plug-ins nog worden onderhouden en welke al maanden geen update meer hebben gehad.
Veel zakelijke sites zijn meertalig, bijvoorbeeld in het Nederlands en het Engels, soms ook in het Duits. Elke vertaalplug-in en elke taalversie die weinig bezoek krijgt, is een plek waar geïnjecteerde inhoud wekenlang onopgemerkt kan blijven.
Daarnaast zijn er twee klassieke ingangen: ‘nulled’ plug-ins, illegale kopieën van premiumversies die vaak met een achterdeur worden geleverd, en inloggegevens die via phishing zijn buitgemaakt. Staat er een beheerder in je gebruikerslijst die niemand kent? Behandel dat dan meteen als een ernstig signaal.
WordPress beveiligen: vier sporen tegelijk
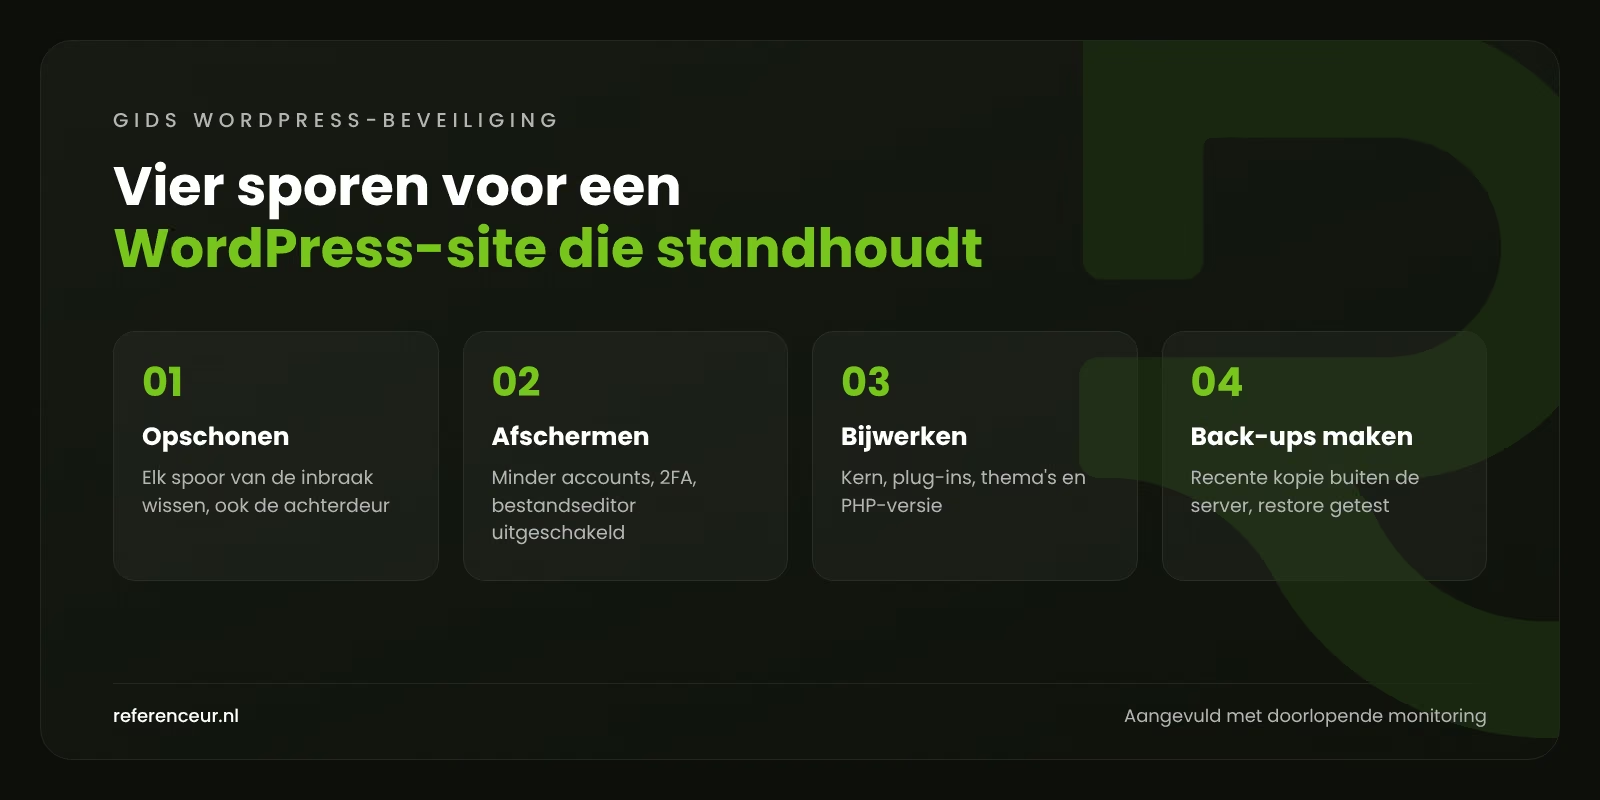
Geen enkele plug-in beschermt een site in zijn eentje. Beveiliging rust op vier aanvullende sporen die je blijvend onderhoudt: opschonen, afschermen, bijwerken en back-ups maken, aangevuld met doorlopende monitoring. De tabel hieronder laat zien wat je zelf kunt doen en wat je beter aan een specialist overlaat.
| Spoor | Zelf te doen | Voor je hostingprovider of specialist |
|---|---|---|
| Opschonen | Symptomen noteren, een kopie van de getroffen site bewaren, je wachtwoorden wijzigen | Bestanden en database onderzoeken, achterdeuren verwijderen, logbestanden analyseren |
| Afschermen | Tweestapsverificatie inschakelen, overbodige accounts verwijderen | Webapplicatiefirewall, bestandsrechten, sites op de server van elkaar scheiden |
| Bijwerken | Kleine updates uitvoeren, uitgeschakelde plug-ins verwijderen | Grote updates eerst op een kopie testen, overstappen op een ondersteunde PHP-versie |
| Back-ups maken | Weten waar de kopieën staan en hoe vaak ze worden gemaakt | Automatische back-ups buiten de server, geplande testrestores |
| Monitoren | Meldingen van Search Console en je hostingprovider lezen | Integriteitscontrole, vaste rapportage, vastgelegde noodprocedure |
Opschonen betekent elk spoor van de inbraak verwijderen, niet alleen wat zichtbaar is. Een gewiste redirect komt snel terug als de achterdeur blijft zitten. Pas als je weet hoe de aanvaller binnenkwam, is de site echt schoon.
Afschermen draait om een kleiner aanvalsoppervlak: minder accounts, beperkte rechten en een uitgeschakelde bestandseditor. De officiële WordPress-documentatie over hardening geeft daarvoor een goede basis.
Bijwerken geldt voor de kern, plug-ins, thema’s en PHP. Volgens de officiële PHP-planning krijgt versie 8.2 alleen nog beveiligingsupdates, tot 31 december 2026. Plan de overstap naar een nieuwere versie dus tijdig en test die eerst op een kopie.
Back-ups maken blijft ten slotte de beste verzekering, mits de kopie recent is, buiten de server staat en al eens is teruggezet bij wijze van test. Spreek vast af hoe vaak er een back-up wordt gemaakt en hoelang je die bewaart.
Een aanval herkennen en in de juiste volgorde reageren
Begin met de bekende signalen: vreemde redirects, onbekende pagina’s in Google, een onbekende beheerder of een waarschuwing in de browser. Wordt het vermoeden bevestigd, volg dan een vaste volgorde:
- Noteer wat je ziet: datum, getroffen pagina’s en screenshots vanaf een computer en een smartphone.
- Bescherm je bezoekers met een onderhoudspagina.
- Waarschuw je hostingprovider, die over de toegangslogs beschikt.
- Maak een kopie van de site in de huidige staat, bestanden én database, voordat je iets aanpast.
- Vernieuw alle toegangsgegevens: hosting, e-mail, SFTP, database en WordPress.
- Zoek uit hoe de aanvaller binnenkwam, anders raakt de site opnieuw besmet.
- Schoon de site op of zet een back-up van vóór de inbraak terug, en werk daarna alles bij.
- Houd de site in de gaten en vraag Google om een nieuwe beoordeling als de site is gemarkeerd.
De eerste vijf stappen zijn urgent: ze beperken de schade terwijl je de oorzaak zoekt. Verwijder in deze fase niets definitief, want daarmee wis je ook de sporen.
Veelvoorkomende aanvallen in het kort
SEO-spam zet duizenden Japanse pagina’s of nepwinkels onder jouw domeinnaam, vaak onzichtbaar voor jou maar wel geïndexeerd door Google. Je haalt ze pas definitief weg door eerst de bron op de server te verwijderen en daarna de pagina’s uit de index te laten verdwijnen.
Kwaadaardige redirects sturen je bezoekers door naar oplichterssites, soms alleen vanaf een smartphone of vanuit een zoekresultaat. Daardoor merk je er vanaf je eigen computer vaak niets van.
Vindt Google malware of een phishingpagina, dan kan er een waarschuwing in de zoekresultaten en in de browser verschijnen. Die verdwijnt pas na een grondige opschoning en een nieuwe beoordeling via Search Console.
Een gehackte site wordt soms ook gebruikt om spam per e-mail te versturen. Je merkt dat aan geweigerde e-mails, meldingen van je hostingprovider of klanten die verdachte berichten uit jouw naam ontvangen.
Persoonsgegevens en de meldplicht datalekken
Contactformulieren, reserveringen, klantaccounts in een webwinkel: bij een hack kunnen persoonsgegevens op straat komen te liggen. De AVG verplicht je dan om het datalek zonder onredelijke vertraging en zo mogelijk binnen 72 uur na ontdekking te melden bij de Autoriteit Persoonsgegevens (AP), tenzij het lek waarschijnlijk geen risico oplevert voor de rechten en vrijheden van de betrokkenen.
Is het risico hoog, dan moet je ook de betrokkenen zelf informeren. Elk datalek, gemeld of niet, leg je intern vast in een datalekregister. De AP geeft op haar website uitleg over de meldplicht datalekken. Dit artikel is geen juridisch advies: raadpleeg bij twijfel een jurist.
Los daarvan kun je bij inbraak of afpersing aangifte doen bij de politie. Het Digital Trust Center van de Rijksoverheid publiceert bovendien praktische beveiligingsadviezen voor ondernemers.
Je WordPress-site maand na maand beschermen
Een beveiligde site blijft niet vanzelf veilig: er worden elke week nieuwe lekken in plug-ins bekendgemaakt. Om je WordPress-site te beschermen zonder er je dagen mee te vullen, volstaat een eenvoudig schema.
- Elke week: beveiligingsupdates installeren en controleren of de automatische back-up goed is gelukt.
- Elke maand: de gebruikerslijst nalopen, overbodige plug-ins verwijderen en het rapport ‘Beveiligingsproblemen’ in Search Console bekijken.
- Elk kwartaal: een back-up terugzetten op een kopie en de PHP-versie en de integriteit van de bestanden controleren.
- Elk jaar: gevoelige wachtwoorden vernieuwen en je hosting opnieuw tegen het licht houden.
Twee maatregelen uit de officiële documentatie maken dit concreet. De eerste schakelt de bestandseditor in het beheer uit, met één regel in wp-config.php:
define( 'DISALLOW_FILE_EDIT', true );De tweede vergelijkt met WP-CLI de geïnstalleerde bestanden met de controlesommen van WordPress.org, eerst voor de kern en daarna voor de plug-ins:
wp core verify-checksums
wp plugin verify-checksums --all
Begeleiding op afstand via videogesprekken
Een gehackte site herstel je op de server, niet op je kantoor. Onze begeleiding verloopt daarom volledig via videogesprekken, zodat je elke stap vanaf je eigen werkplek kunt volgen.
Concreet: een diagnosegesprek met schermdeling, tijdelijke persoonlijke toegangsaccounts, de ingreep zelf en een opgenomen toelichting, zodat je team weet waar het op moet letten. Daarna kan een maandelijks overleg het onderhoud bewaken.
Wil je meer dan alleen een herstel, bijvoorbeeld een nieuwe site op een gezonde basis? Lees dan meer over een website laten maken.
WordPress beveiligen: veelgestelde vragen
Is WordPress kwetsbaarder dan andere CMS’en?
Niet van nature. Door zijn populariteit is WordPress een geliefd doelwit, en het grote aanbod aan plug-ins vergroot het aantal mogelijke ingangen. Een bijgewerkte kern, weinig en goed onderhouden plug-ins en beheerste toegang zorgen samen voor een stevig beveiligingsniveau.
Is één beveiligingsplug-in genoeg?
Nee. Een webapplicatiefirewall of een bestandsscanner voegt een nuttige laag toe, maar vervangt geen updates, back-ups of accountbeheer. Een paar maatregelen die je consequent toepast, werken beter dan een stapel tools die je site trager maakt en extra code oplevert die je moet onderhouden.
Vraagt een meertalige site extra aandacht?
Ja, tot op zekere hoogte. Vertaalplug-ins voegen code toe die je moet bijwerken, en een taalversie die weinig bezoek krijgt, bijvoorbeeld de Duitse, kan geïnjecteerde inhoud bevatten zonder dat iemand het merkt. Controleer elke taal in Search Console en zoek gericht in elke taalmap.
Wie is verantwoordelijk voor de beveiliging: mijn hostingprovider of ik?
Jullie allebei, elk op een eigen niveau. De hostingprovider beschermt de server, het netwerk en vaak de eigen infrastructuurback-ups. De WordPress-installatie zelf, met plug-ins, accounts en updates, valt meestal onder de verantwoordelijkheid van de eigenaar van de site of diens webbureau. Lees je hostingcontract na om de precieze taakverdeling te kennen.
Valt mijn bedrijf onder NIS2?
De Europese NIS2-richtlijn wordt in Nederland uitgewerkt in de Cyberbeveiligingswet en geldt voor aangewezen organisaties in bepaalde sectoren en vanaf een bepaalde omvang. De meeste zzp’ers, winkels en kleine stichtingen vallen er niet rechtstreeks onder. De AVG geldt wel zodra je site persoonsgegevens verwerkt. Voor jouw situatie raadpleeg je de informatie van de overheid of een jurist.
Mijn site is meerdere keren gehackt: moet ik hem opnieuw laten bouwen?
Niet altijd, maar herhaalde besmettingen wijzen vaak op een ingang die nooit is gevonden of op een verouderde technische basis. Wordt het thema niet meer onderhouden en draait de site op verlaten plug-ins, dan is opnieuw beginnen op een gezonde basis soms verstandiger dan nog een schoonmaakronde.
Geldt deze gids ook voor een WooCommerce-webwinkel?
Ja, en er staat meer op het spel: een webwinkel verwerkt klantgegevens en soms betalingen. De vier sporen gelden op dezelfde manier, met extra aandacht voor klantaccounts, betaalplug-ins en back-ups van de database, waarin de bestelgeschiedenis staat.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Référenceur is een online marketingbureau uit België en Luxemburg dat volledig op afstand werkt, met Nederlandse teksten en rapporten van native speakers: vraag een gratis analyse aan, dan nemen we samen de symptomen, de toegang en de back-ups door en stellen we een concreet actieplan op.