 0498 70 98 60
Datalek via je website en de AVG: wat je doet na een gehackte WordPress-site
Een hacker is je WordPress-site binnengedrongen en heeft misschien formulieren, klantaccounts of bestellingen ingezien. Dan heb je mogelijk te maken met een datalek via je website, waarbij de technische aanpak en je wettelijke verplichtingen gelijk opgaan. Dit is de volgorde die je aanhoudt.
Référenceur, een online marketingbureau uit België en Luxemburg, neemt de technische kant van zo’n incident voor bedrijven en stichtingen op zich, van het veiligstellen van bewijs tot het opschonen van de site. Dat doen we via videogesprekken, terwijl jij of je jurist de AVG-kant afhandelt.
Test de beveiliging van je WordPress-site: start hieronder meteen een eerste gratis scan met onze tool.
Belangrijk: deze pagina vat officiële teksten en publicaties samen, zoals de AVG en de informatie van de Autoriteit Persoonsgegevens. Het is geen juridisch advies.
Hack of datalek: het verschil
De AVG noemt een inbreuk in verband met persoonsgegevens elke inbreuk op de beveiliging die per ongeluk of onrechtmatig leidt tot vernietiging, verlies, wijziging, ongeoorloofde verstrekking van of ongeoorloofde toegang tot persoonsgegevens (artikel 4, punt 12). In de praktijk heet dat een datalek. Een hack is niet automatisch een datalek, maar je moet het wel uitzoeken.
In WordPress zitten persoonsgegevens op verschillende plekken: de gebruikerstabel (gebruikersnamen, e-mailadressen, gehashte wachtwoorden), de accounts en bestellingen van WooCommerce, formulierberichten die in de database worden opgeslagen, inschrijvingen voor de nieuwsbrief en bijlagen in wp-content/uploads.
Een spamscript leest die tabellen niet per se. Een achterdeur met toegang tot de database of ransomware verandert de beoordeling wel.
Datalek via je website: de eerste uren
De termijn van 72 uur gaat in op het moment dat je van het datalek op de hoogte bent. Je eerste beslissingen moeten dus het bewijs bewaren en tegelijk de aanvaller buitensluiten:
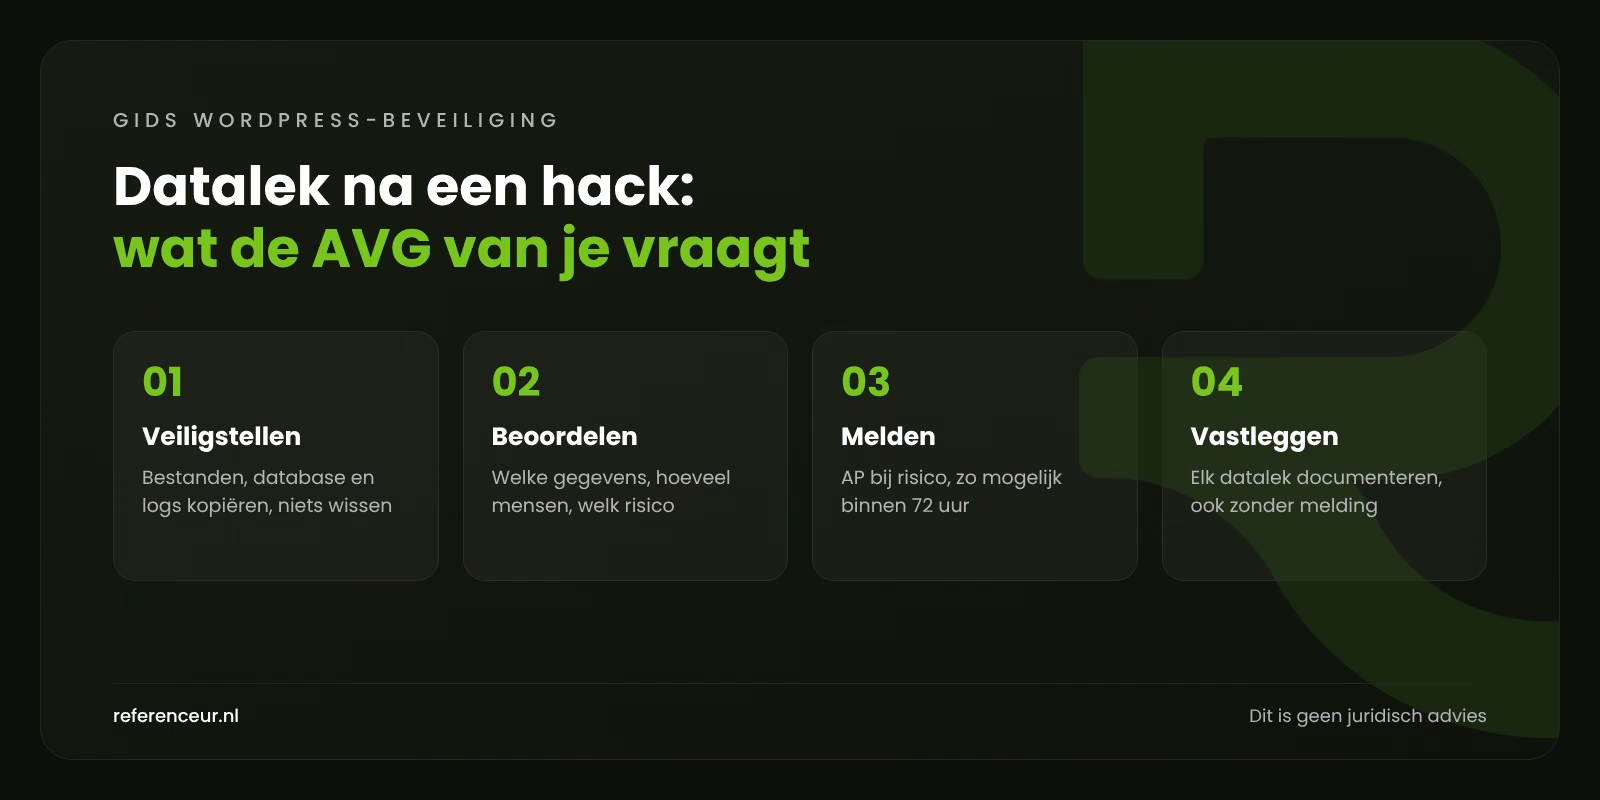
- Bewaar de sporen: verwijder niets en zet nog geen back-up terug, want daarmee wis je wat je nodig hebt om te weten wat er is uitgelekt.
- Kopieer alles: bestanden, database en logs, en bewaar die kopie buiten de gehackte server.
- Vraag je hostingprovider om de toegangs- en foutlogs van de betreffende periode, voordat ze automatisch worden gewist.
- Sluit de toegang af: nieuwe wachtwoorden voor beheerders, hosting, database en SFTP, en daarna nieuwe keys in
wp-config.php. - Breng de omvang in kaart: welke tabellen, welke bestanden, hoeveel mensen en sinds wanneer.
- Beoordeel het risico voor de betrokkenen en besluit over de meldingen.
- Schoon de site op en beveilig hem, zodra het bewijs veilig is opgeslagen.
Met WP-CLI spoor je met deze commando’s toegevoegde beheerders en gewijzigde kernbestanden op, zonder iets te wissen:
wp user list --role=administrator
wp core verify-checksums
Voor het technische crisisbeheer kun je op onze pagina over een gehackte WordPress-website terecht. De rest van dit artikel gaat over de persoonsgegevens.
Wanneer moet je een datalek melden bij de Autoriteit Persoonsgegevens?
Volgens artikel 33 van de AVG meldt de verwerkingsverantwoordelijke een datalek zonder onredelijke vertraging en zo mogelijk binnen 72 uur nadat hij ervan op de hoogte is, tenzij het lek waarschijnlijk geen risico oplevert voor de rechten en vrijheden van mensen. In Nederland is de toezichthouder de Autoriteit Persoonsgegevens (AP).
Meld je later dan 72 uur, dan geef je de redenen voor de vertraging op. Informatie die nog ontbreekt, mag je volgens de AVG in fasen aanleveren.
In de melding beschrijf je minimaal de aard van het datalek, de categorieën en het geschatte aantal betrokkenen en gegevens, een contactpunt, de waarschijnlijke gevolgen en de maatregelen die je hebt genomen of van plan bent. De volledige tekst van de AVG vind je op EUR-Lex.
Verwerkt je webbureau of hostingprovider de gegevens namens jou, dan is die partij verwerker. Een verwerker moet je zonder onredelijke vertraging waarschuwen zodra hij een datalek ontdekt.
Een datalek melden bij de AP: zo werkt het
De AP heeft een online meldformulier voor datalekken. Kijk op de website van de AP voor de actuele werkwijze en de gegevens die je moet aanleveren. Spreek nu al af wie in jouw organisatie de melding doet, zodat je daar tijdens een incident geen tijd aan verliest.
Een melding die je op tijd doet en later aanvult, is beter dan een perfect dossier dat te laat komt. Houd daarom vanaf het begin een overzicht bij van wat je al weet en wat nog onzeker is.
Wie je waarschuwt, en via welk kanaal
| Wie | Situatie | Kanaal en termijn |
|---|---|---|
| Autoriteit Persoonsgegevens | Datalek dat waarschijnlijk een risico oplevert voor de betrokkenen | Online meldformulier, zo mogelijk binnen 72 uur; ontbrekende informatie later aanvullen |
| Betrokkenen | Hoog risico voor hun rechten en vrijheden (artikel 34) | Duidelijk persoonlijk bericht; een openbare mededeling als dat onevenredig veel moeite kost |
| Bevoegde instantie onder NIS2 | Alleen voor de beperkte groep organisaties die onder NIS2 valt, bij een significant incident | Volgens de NIS2-regels: vroegtijdige waarschuwing binnen 24 uur, melding binnen 72 uur |
| Politie | Inbraak, afpersing of ransomware | Aangifte, met het verzamelde bewijs |
| Je klant als verwerkingsverantwoordelijke | Als jij de verwerker bent (bureau, hostingprovider) | Zonder onredelijke vertraging, volgens het contract |
Leg bij elk datalek via je website de datum, het tijdstip en de inhoud van elk contact vast.
Getroffen klanten of leden informeren
Artikel 34 van de AVG verplicht je om de betrokkenen zonder onredelijke vertraging te informeren als het datalek waarschijnlijk een hoog risico oplevert voor hun rechten en vrijheden. Die afweging staat los van de afweging voor de melding bij de AP.
Gebruik in je bericht duidelijke, eenvoudige taal: de aard van het datalek, een contactpunt, de waarschijnlijke gevolgen en de genomen maatregelen. Het bericht is niet verplicht als de gegevens onbegrijpelijk waren gemaakt, bijvoorbeeld door versleuteling, als latere maatregelen het hoge risico wegnemen of als het onevenredig veel moeite kost; in dat laatste geval doe je een openbare mededeling.
Schrijf in de taal van je ontvangers, bijvoorbeeld Nederlands, Engels of Duits, afhankelijk van je klanten. Raad hen aan hun wachtwoord te wijzigen en alert te zijn op e-mails die naar een bestelling verwijzen, want een datalek wordt vaak gebruikt voor gerichte phishing.
NIS2 en aangifte bij de politie
De Europese NIS2-richtlijn legt een aparte meldplicht voor cyberincidenten op aan een beperkte groep essentiële en belangrijke organisaties. In Nederland krijgt die regeling vorm in de Cyberbeveiligingswet. De meeste mkb-bedrijven, zzp’ers en stichtingen vallen daar niet onder.
Voor organisaties die er wel onder vallen, geldt bij een significant incident een vroegtijdige waarschuwing binnen 24 uur en een melding binnen 72 uur. Die melding vervangt de melding bij de AP niet.
Los daarvan kun je bij inbraak, afpersing of ransomware aangifte doen bij de politie. Dat is de enige weg naar een strafrechtelijk onderzoek.
Het incident vastleggen in je datalekregister
Artikel 33, lid 5, van de AVG verplicht je om elk datalek te documenteren, ook als je het niet meldt: de feiten, de gevolgen en de genomen maatregelen.
Open vanaf het eerste uur een dossier: tijdlijn, getroffen personen, risicobeoordeling en de reden voor elk besluit, ook voor het besluit om niet te melden. Voeg logs en correspondentie als bijlage toe.
Na de crisis: opschonen, harden en back-ups maken
Bij het opschonen moet elke achterdeur verdwijnen, niet alleen de zichtbare symptomen. Daarna versterk je de site met tweestapsverificatie, accounts op naam en een webapplicatiefirewall. Geteste back-ups buiten de server voorkomen vervolgens dat je een kopie terugzet die al besmet is.
Pas meteen dataminimalisatie toe: formulierberichten hoeven niet altijd in de database te blijven staan. De gratis beveiligingsscan op deze pagina geeft een eerste blik van buitenaf op je site.
Crisisbeheer via videogesprekken
Een datalek kun je prima op afstand aanpakken. In een diagnosegesprek via video brengen we de situatie in kaart, daarna volg je elke controle via schermdelen.
We schrijven een technische samenvatting die je kunt gebruiken voor je melding en voor je jurist. Daarna volgen een opgenomen training en een maandelijkse controle. Een tijdelijk account op naam is genoeg, we vragen nooit om je persoonlijke wachtwoorden.
Op onze pagina over het herstel van een gehackte WordPress-website lees je hoe de ingreep verloopt. Wil je daarna verder op een nieuwe, schone basis? Bekijk dan hoe we een website laten maken aanpakken.
Datalek via je website: je vragen
Heb ik er al mee te maken als ik alleen een contactformulier heb?
Ja, als de berichten in de database worden bewaard of via een gehackte mailbox lopen: namen, e-mailadressen en de inhoud van berichten zijn persoonsgegevens. Het risico is vaak kleiner, maar je moet elk datalek beoordelen en vastleggen.
Wat als de 72 uur al voorbij zijn?
Meld dan alsnog, zonder verder te wachten. Volgens artikel 33 van de AVG geef je bij een late melding de redenen voor de vertraging op: leg gewoon uit wanneer en hoe je het datalek hebt ontdekt. Een late maar onderbouwde melding is beter dan helemaal geen melding.
Moet mijn webbureau de melding voor mij doen?
In principe niet: de melding is de taak van de verwerkingsverantwoordelijke, meestal het bedrijf of de stichting die eigenaar is van de site. Het bureau of de hostingprovider moet je als verwerker zonder onredelijke vertraging waarschuwen en kan de technische gegevens aanleveren. Het besluit en de melding zelf blijven jouw verantwoordelijkheid.
Zijn gestolen WordPress-wachtwoorden leesbaar?
WordPress bewaart wachtwoorden niet als leesbare tekst, maar als hash. Een aanvaller kan wel proberen ze te kraken, zeker als ze kort zijn of ook elders worden gebruikt. Laat de betrokken accounts voor de zekerheid hun wachtwoord wijzigen en neem dit punt mee in je beoordeling van het risico.
Bewaart mijn WooCommerce-webwinkel creditcardgegevens?
Meestal niet: kaartgegevens worden verwerkt door de betaaldienstverlener, niet door WordPress, maar controleer het in je eigen configuratie. De webwinkel bewaart wel adressen, telefoonnummers en de bestelgeschiedenis. Een gehackte webwinkel vraagt dus om een grondig onderzoek van de bestellingstabellen en de klantaccounts.
Moet ik de site offline halen tijdens het onderzoek?
Dat hangt af van de aanval. Verspreidt de site kwaadaardige code of liggen er nog gegevens open, dan beperkt een onderhoudspagina de schade, mits je eerst een volledige kopie hebt gemaakt. Een neutraal bericht op de onderhoudspagina is genoeg om je klanten gerust te stellen terwijl je de controles uitvoert.
Valt mijn mkb-bedrijf onder NIS2?
Waarschijnlijk niet: NIS2 geldt voor een beperkte groep organisaties in bepaalde sectoren en vanaf een bepaalde omvang. Twijfel je, zoek het dan uit via de officiële informatie van de overheid of laat je adviseren. Let op: ook als je niet onder NIS2 valt, blijft de meldplicht datalekken uit de AVG gewoon gelden.
Twijfel je over de staat van je site? Start een gratis beveiligingsscan van je WordPress-site:
Zijn er misschien gegevens uit je site gelekt? Référenceur is een online marketingbureau uit België en Luxemburg, met Nederlandse teksten die door native speakers worden geschreven en nagelezen. Vraag een gratis analyse aan: in een videogesprek van 20 minuten bekijken we samen de technische situatie en zetten we op een rij wat je nodig hebt voor je datalekdossier.